 柠檬班
你能说说:http 协议和 https 协议的区别么?
本文目录
- HTTP协议
- 请求消息
- 响应消息
- HTTPS协议
- SSL握手过程
- 1.客户端通过发送 Client Hello 报文开始 SSL 通信
- 2.服务器可进行 SSL 通信时,会以 Server Hello 报文应答
- 3.服务器发送 Certificate 证书报文
- 4.服务器发送 Server Hello Done 报文通知客户端
- 5.客户端以 Client Key Exchange 报文作为回应
- 6.接着客户端继续发送 Change Cipher Spec 报文
- 7.客户端发送 Finished(encrypted_handshake_message) 报文
- 8.服务器同样发送 Change Cipher Spec 报文
- 9.服务器同样发送 Finished(encrypted_handshake_message)报文
- 10.开始进行应用层协议的通信,即发送 HTTP请求。
- 11.应用层协议通信,即发送 HTTP 响应。
- 12.最后由客户端断开连接。断开连接时,发送 close_notify 报文。
- 使用HTTP协议还是HTTPS协议呢?
- HTTP协议和HTTPS协议的区别
作为软件测试,大家都知道一些常用的网络协议是我们必须要了解和掌握的,比如HTTP协议,HTTPS协议就是两个使用非常广泛的协议,所以也是面试官问的面试的时候问的比较多的两个协议;而且因为这两个协议有相似和关联的地址,面试官为了考察你对其掌握
作为软件测试,大家都知道一些常用的网络协议是我们必须要了解和掌握的,比如HTTP协议,HTTPS协议就是两个使用非常广泛的协议,所以也是面试官问的面试的时候问的比较多的两个协议;而且因为这两个协议有相似和关联的地址,面试官为了考察你对其掌握的深度,也经常会问的一个问题就是:你能说说http协议和https协议的区别么?
HTTP协议
其实对于http协议,大家可能都比较熟悉。HTTP协议,全称是Hyper Text Transfer Protocol(超文本传输协议)。它是在TCP三次握手建立了链接的基础上工作的,所以http协议是基于TCP协议的80端口的应用层协议,主要作用是用于从万维网WWW传输资源到本地浏览器的传送协议。
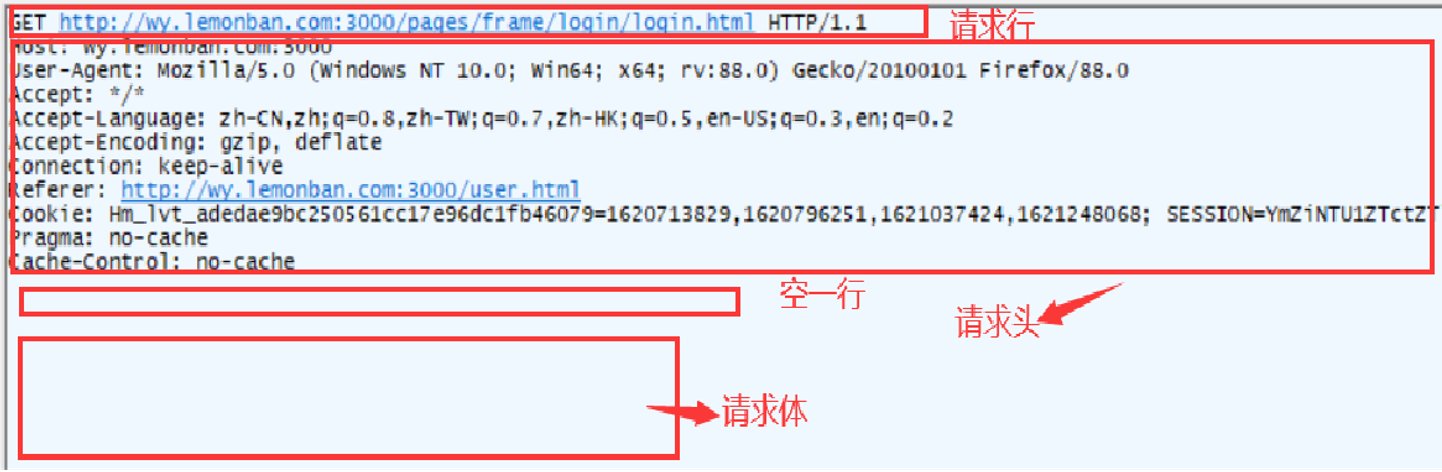
HTTP协议做的事情主要是用来规定客户端和服务端的数据传输格式,所以它是一个标准和规范。那它是怎么定义这个规范的呢?这就需要我们来看一下这个协议的具体内容了。我们接下来就用fiddler抓包来直观地看一下这个报文的内容:
每一个http连接包括请求消息和响应消息两个部分, 就像你在浏览器里发送要访问百度页面的请求,那么百度服务器就会返回给我一个响应并展示百度页面,所以 HTTP协议都是基于请求和响应模式的。
请求消息
首先我们来看下HTTP协议请求消息,也就是http request,指从客户端到服务端的请求消息,包括以下信息:
请求行:包括请求方法(GET、POST等),请求地址uri,HTTP版本等信息
请求头:包括的内容非常多,比如content-type(客户端传递到服务器端的数据格式),User-Agent(标明客户端的基本信息)等
空一行:是格式要求,表示请求头的结束
请求体:就是请求正文,一般是参数等信息
具体抓包显示如下图:
响应消息
服务器收到客户端的请求后就会给出响应,也就是http response,同样包括以下四个部分信息:
响应行:包括http版本以及响应状态码信息
响应头:同样包括的内容比较多,比如Content-Type(响应消息的格式),cookie\token等信息
空一行:标识着响应头的结束
响应正文:从服务响应回来的具体数据,比如xml、json格式的数据,这个也是做接口测试要重点查看的内容。
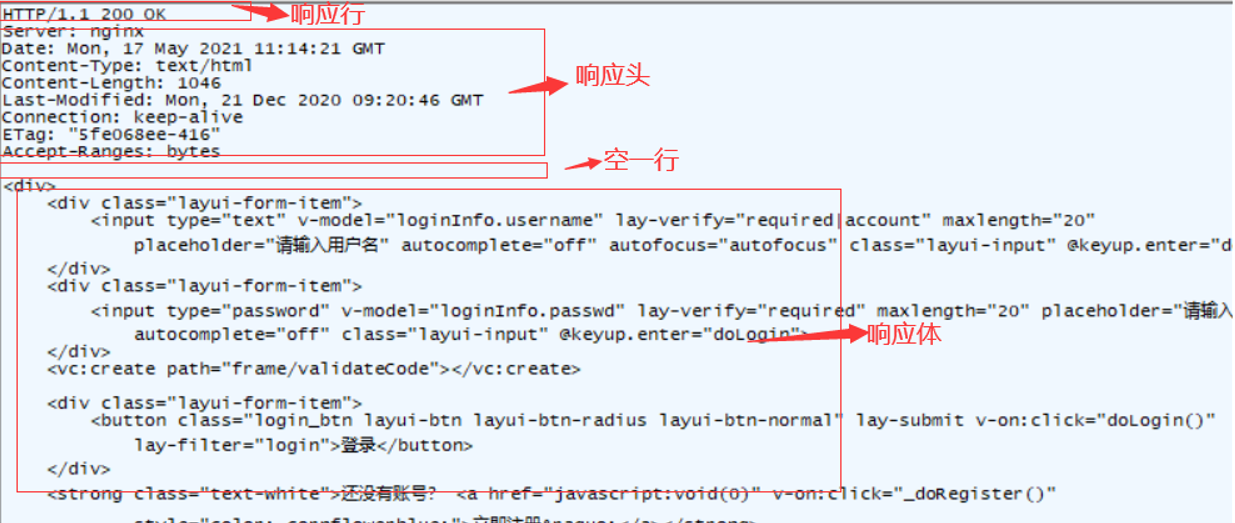
通过以上抓包信息我们也可以看出来, http协议有如下几个特点:
通信使用的明文进行数据传输的,任何一个中间截取者都可以截取数据进行篡改;
请求的客户端和响应的服务器端不会对通信双方进行身份的确认,这样就可能会导致任何人都可以假冒成为通讯方而不被发现;
也没有校验和保护数据的完整性的机制,被篡改的数据没有办法被通讯双方所发现。
但是随着互联网的不断发展,我们越来越多的业务都在网上进行,对于安全性就越来越重视。所以针对HTTP协议这些不安全的特点,一个新的协议就应运而生,它就是HTTPS协议。
HTTPS协议
HTTPS,全称是Hyper Text Transfer Protocol Secure(超文本传输安全协议),是以安全为目标的HTTP通道,简单讲就是HTTP协议的安全版。
那么它是怎么实现安全性的呢?看下图:
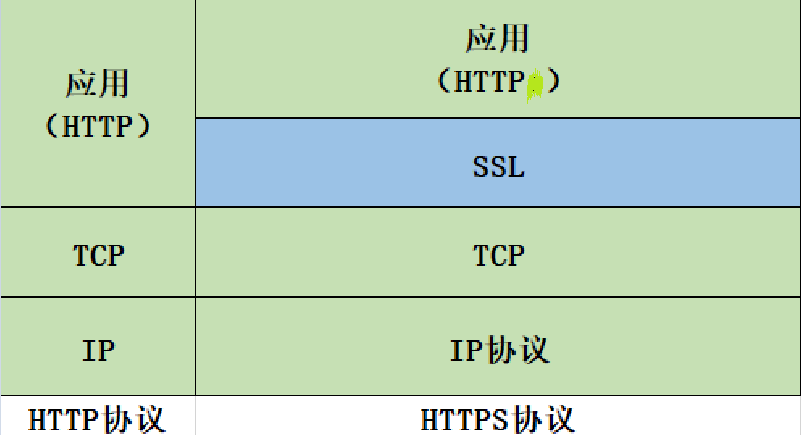
从图我们可以清晰的看到,HTTPS协议就是在HTTP协议和TCP协议之间加入了SSL层,所以它的安全性就是通过ssl协议来实现的。所以HTTPS协议也经常被叫做:披着SSL外壳的HTTP协议。
那么这个SSL协议能提供哪些安全性呢?给大家列一个公式: HTTP+ 加密 + 认证 + 完整性保护 =HTTPS
SSL握手过程
具体这些安全性机制如何实现的,我们就需要来看一下HTTPS的工作流程。下图是SSL 建立连接的握手过程:
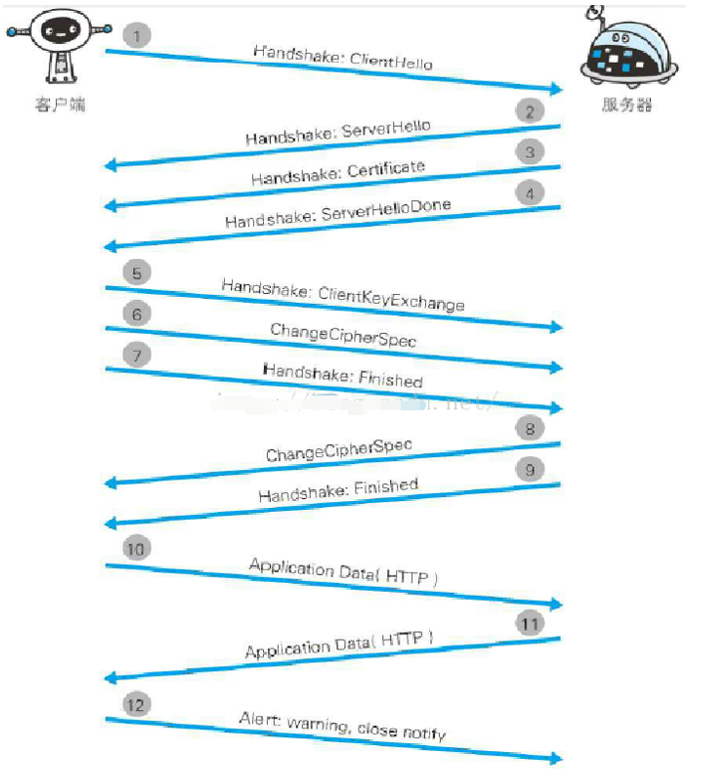
以上过程我们文字解释一下:
1.客户端通过发送 Client Hello 报文开始 SSL 通信
客户端发起请求,以明文传输请求信息,包含版本信息,加密套件候选列表,压缩算法候选列表,随机数,扩展字段等信息。
相关信息如下: • 支持的最高TSL协议版本version,从低到高依次 SSLv2 SSLv3 TLSv1 TLSv1.1 TLSv1.2,当前基本不再使用低于 TLSv1 的版本; • 客户端支持的加密套件 cipher suites 列表, 每个加密套件对应前面 TLS 原理中的四个功能的组合:
认证算法 Au (身份验证)
密钥交换算法 KeyExchange(密钥协商)
对称加密算法 Enc (信息加密)
信息摘要 Mac(完整性校验);
2.服务器可进行 SSL 通信时,会以 Server Hello 报文应答
服务端返回协商的信息结果,包括选择使用的协议版本 version,选择的加密套件 cipher suite,选择的压缩算法 compression method、随机数 random_S 等,其中随机数用于后续的密钥协商;
3.服务器发送 Certificate 证书报文
服务器端配置对应的证书链,用于身份验证与密钥交换; 报文中包含公开密钥证书,客户端可以通过证书验证服务器的身份,这就是防止的第三方假冒身份,保证的通讯双方的身份真实性。
4.服务器发送 Server Hello Done 报文通知客户端
这个报文的发送通知客户端 server_hello 信息发送结束,就标识着最初阶段的SSL握手协商部分结束。
5.客户端以 Client Key Exchange 报文作为回应
客户端收到服务器的证书后,会去验证证书的合法性,如果验证通过才会进行后续通信,否则根据错误情况不同做出提示和操作。
证书的合法性验证通过之后,客户端计算产生随机数字 被称为 Pre-master secret 的随机密码串,并用证书公钥加密,发送给服务器; 该报文已用步骤 3 中的公开密钥进行加密。
此时客户端已经获取全部的计算协商密钥需要的信息:两个明文随机数 random_C 和 random_S 与自己计算产生的 Pre-master,计算得到协商密钥。
6.接着客户端继续发送 Change Cipher Spec 报文
客户端通过该报文通知服务器后续的通信都采用协商的通信密钥和加密算法进行加密通信。
7.客户端发送 Finished(encrypted_handshake_message) 报文
结合之前所有通信参数的 hash 值与其它相关信息生成一段数据,采用协商密钥 session secret 与算法进行加密,然后发送给服务器用于数据与握手验证; 该报文包含连接至今全部报文的整体校验值。这次握手协商是否能够成功,要以服务器是否能够正确解密该报文作为判定标准。
8.服务器同样发送 Change Cipher Spec 报文
服务器用私钥解密加密的 Pre-master 数据,基于之前交换的两个明文随机数 random_C 和 random_S,计算得到协商密钥:enc_key=Fuc(random_C, random_S, Pre-Master);然后计算之前所有接收信息的 hash 值,并解密客户端发送的 encrypted_handshake_message,验证数据和密钥正确性;
验证通过之后,服务器同样发送 change_cipher_spec 以告知客户端后续的通信都采用协商的密钥与算法进行加密通信;
9.服务器同样发送 Finished(encrypted_handshake_message)报文
服务器也结合所有当前的通信参数信息生成一段数据并采用协商密钥 session secret 与算法加密并发送到客户端。
客户端计算所有接收信息的 hash 值,并采用协商密钥解密 encrypted_handshake_message,验证服务器发送的数据和密钥,验证通过则握手完成。
10.开始进行应用层协议的通信,即发送 HTTP请求。
服务器和客户端的 Finished 报文交换完毕之后,SSL 连接就算建立完成。开始正式发送HTTP通信消息,发送的是http的请求消息,当然,通信报文都会受到 SSL 的保护。
应用层发送数据时会附加一种叫做 MAC(Message Authentication Code)的报文摘要。MAC 能够查知报文是否遭到篡改,从而保护报文的完整性。
11.应用层协议通信,即发送 HTTP 响应。
12.最后由客户端断开连接。断开连接时,发送 close_notify 报文。
上图做了一些省略,这步之后再发送 TCP FIN 报文来关闭与 TCP 的通信。
通过以上12步的解析,我们可以清楚的看到SSL是如何给数据提供安全性的:
1)通过证书来验证通信双方的身份吗,保证身份的真实可靠,防止第三方假冒;
2)通过协商出来的秘钥进行通信数据的加密,保证数据不会被被任何数据截取者看到,保证的数据的机密性;
3)通过MAC的报文摘要,确保数据没有被篡改,保证了数据的完整性。
使用HTTP协议还是HTTPS协议呢?
讲到这里我们会发现HTTPS协议确实比HTTP协议要安全很多,但是我们平时生活中还是会看到有些网站用的是http协议。既然 HTTPS 那么安全可靠,那为何所有的 Web 网站不一直使用 HTTPS呢?主要的原因有以下几点:
1、对计算机的资源消耗比较大:因为与纯文本通信相比,加密通信会消耗更多的 CPU 及内存资源。如果每次通信都加密,会消耗相当多的资源,平摊到一台计算机上时,能够处理的请求数量必定也会随之减少。
2、通信速度会比较慢:和使用 HTTP 相比,网络负载可能会变慢 2 到 100 倍。除去和TCP连接、发送HTTP 请求,响应以外,还必须进行SSL通信,因此整体上处理通信量不可避免会增加;
3.对服务器和客户端的机器性能要求更高:由于大量消耗 CPU 及内存等资源,导致处理速度变慢。因为SSL 必须在服务器和客户端都进行加密处理,因此从结果上讲,比起 HTTP 会更多地消耗服务器和客户端的硬件资源,导致负载增强。
4. 购买证书需要额外的开销:要进行 HTTPS 通信,证书是必不可少的。而使用的证书必须向认证机构(CA)购买。证书价格可能会根据不同的认证机构略有不同。通常,一年的授权需要 600 -1000+人民币。那些购买证书并不合算的服务以及一些个人网站,可能只会选择采用HTTP 的通信方式
HTTP协议和HTTPS协议的区别
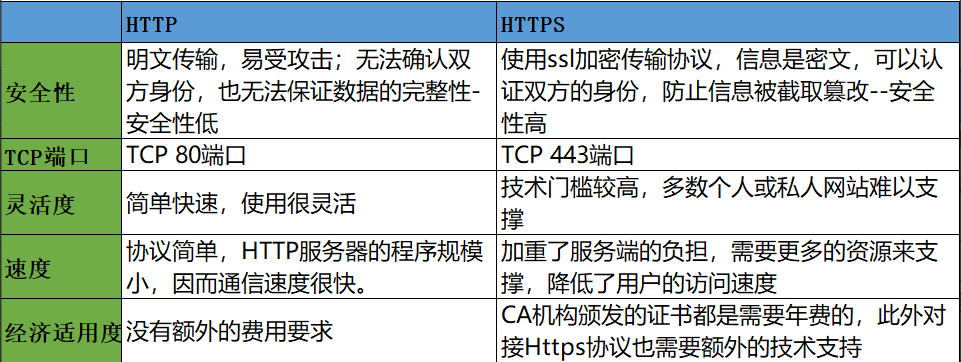
最后,我们来总结一下http协议和https协议的区别:
来源:testingpai