 柠檬班
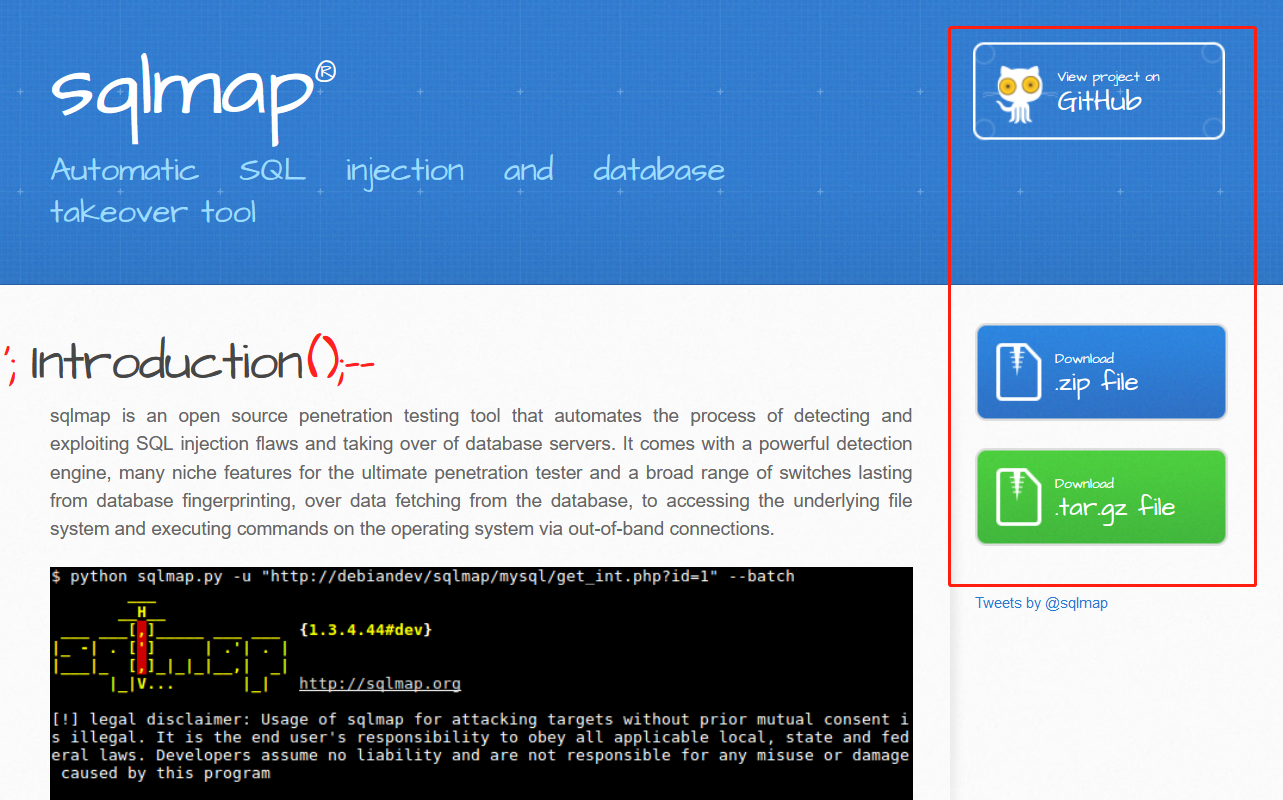
安全测试必备工具——SQLMap 安装及基本应用
SQLmap是一款由python开发的用来检测与利用SQL注入漏洞的免费开源工具。支持多种数据库,如MySQL、Oracle、PostgreSQL、SQL Server、Access、IBMDB2、SQLite等数据库。有一个非常棒的特性,
SQLmap是一款由python开发的用来检测与利用SQL注入漏洞的免费开源工具。支持多种数据库,如MySQL、Oracle、PostgreSQL、SQL Server、Access、IBMDB2、SQLite等数据库。有一个非常棒的特性,
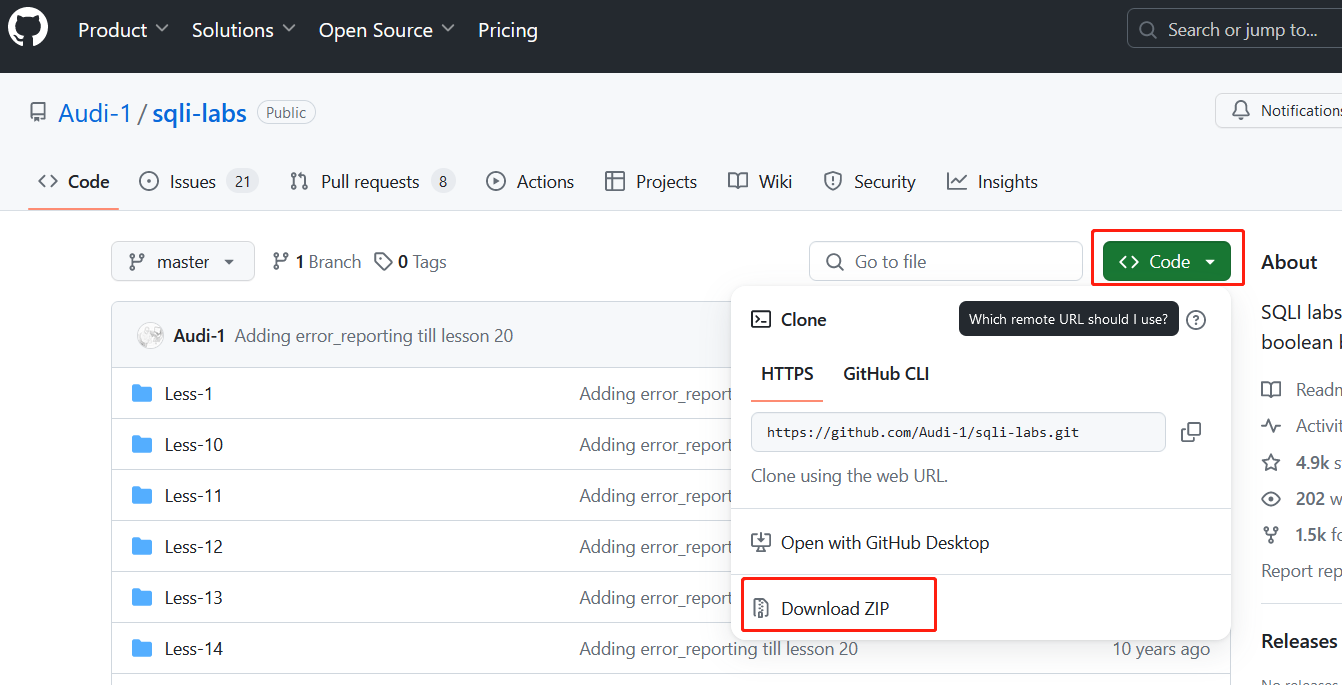
在安全测试领域,SQL注入是一种常见的攻击方式,通过应用程序的输入执行恶意SQL查询,从而绕过认证和授权,可以窃取、篡改或破坏数据库中的数据。作为安全测试学习者,如果你要练习SQL注入,在未授权情况下直接去攻击一个网站是违法的,安全测试靶场
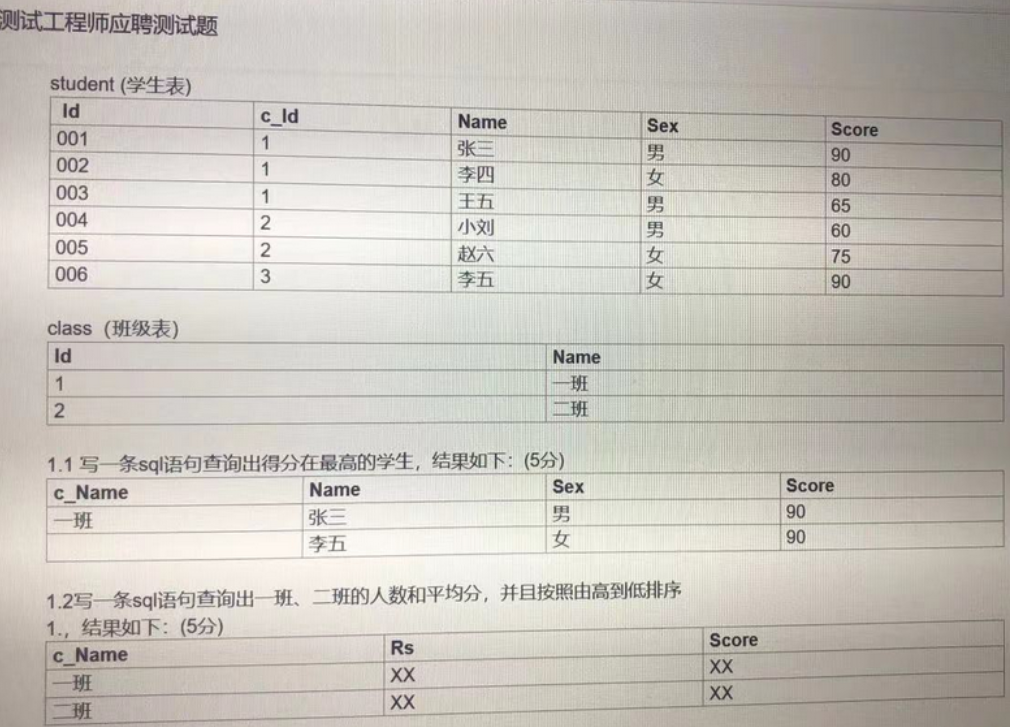
金九银十期间,有蛮多小伙伴在跳槽找工作,但对于年限稍短的软件测试工程师,难免会需要进行笔试,而在笔试中,基本都会碰到一道关于数据库的大题,今天这篇文章呢,就收录了下最近学员反馈上来的一些数据库笔试题,包含答案!
本文章仅做学习之用,请勿用于非法测试和攻击!!!
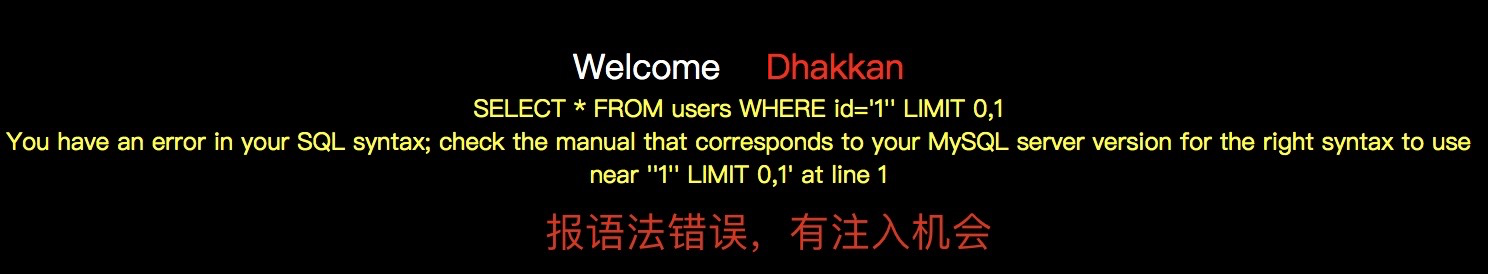
(1) 查看页面是否会报 SQL 语法错误,若显示语法错误,则表示有注入的机会
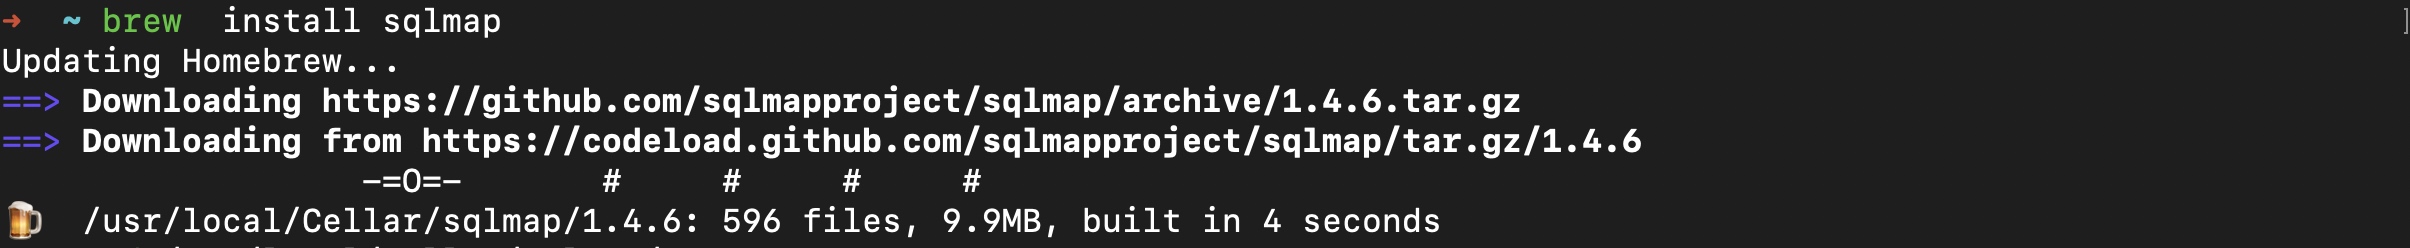
进入终端 brew install sqlmap  进入 sqlmap 的 bin 目录  输入 sqlmap  出现上图这样表示安装成功,但是每次都需要进入bin目录太不方便了,我们需要把 sqlmap 加入到 环境变量(~/.ba
压缩包下载