 柠檬班
web 安全测试工具——awvs
awvs全称Acunetix Web Vulnerability Scanner,主要用于扫描web应用程序上的安全问题,如SQL注入,XSS,目录遍历,文件包含,参数篡改,认证攻击,命令注入等,是一款网络漏洞扫描工具。
1. 介绍
awvs全称Acunetix Web Vulnerability Scanner,主要用于扫描web应用程序上的安全问题,如SQL注入,XSS,目录遍历,文件包含,参数篡改,认证攻击,命令注入等,是一款网络漏洞扫描工具。
2. 版本介绍
官网地址:
https://www.acunetix.com目前最新版本是14 ,可以从官网直接下载安装使用
官方免费下载的是试用14天的版本。
V10.x是C/S的
V11.x以上版本是B/S的
功能差异明显,V10.x侧重于漏扫,V11.x偏向于漏洞管理,风险管理
3. AWVS 10.5
3.1 安装
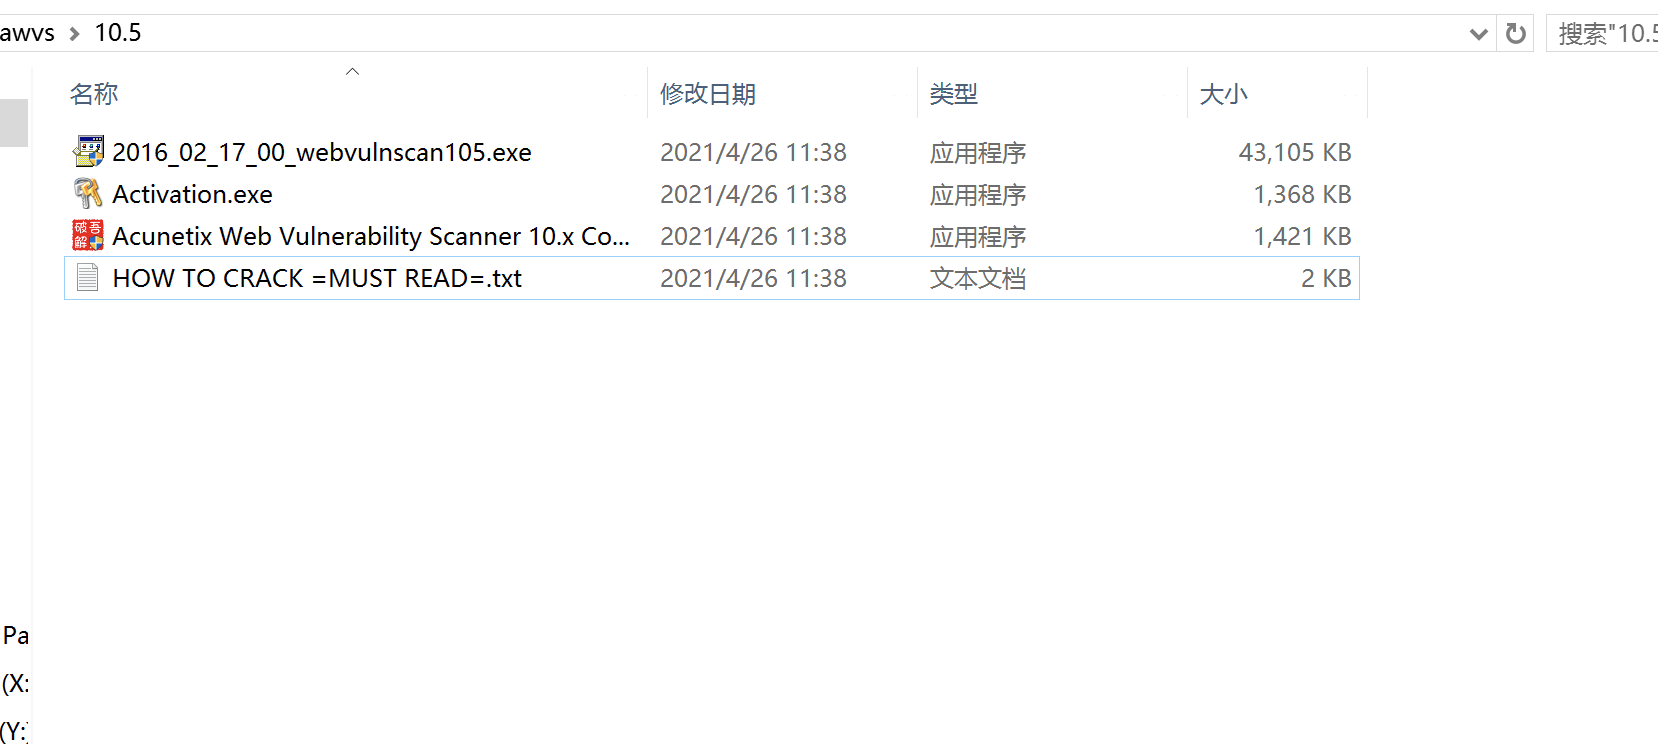
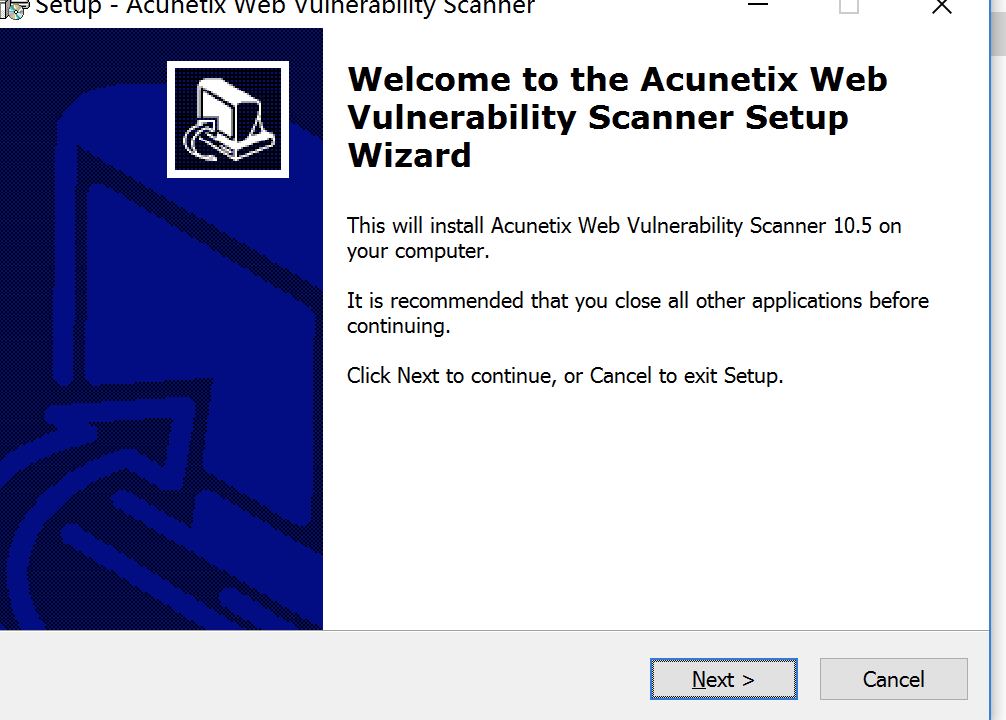
点击2016_02_17_00_webvulnscan105.exe直接安装,可以自定义安装到某个文件夹下。
继续:
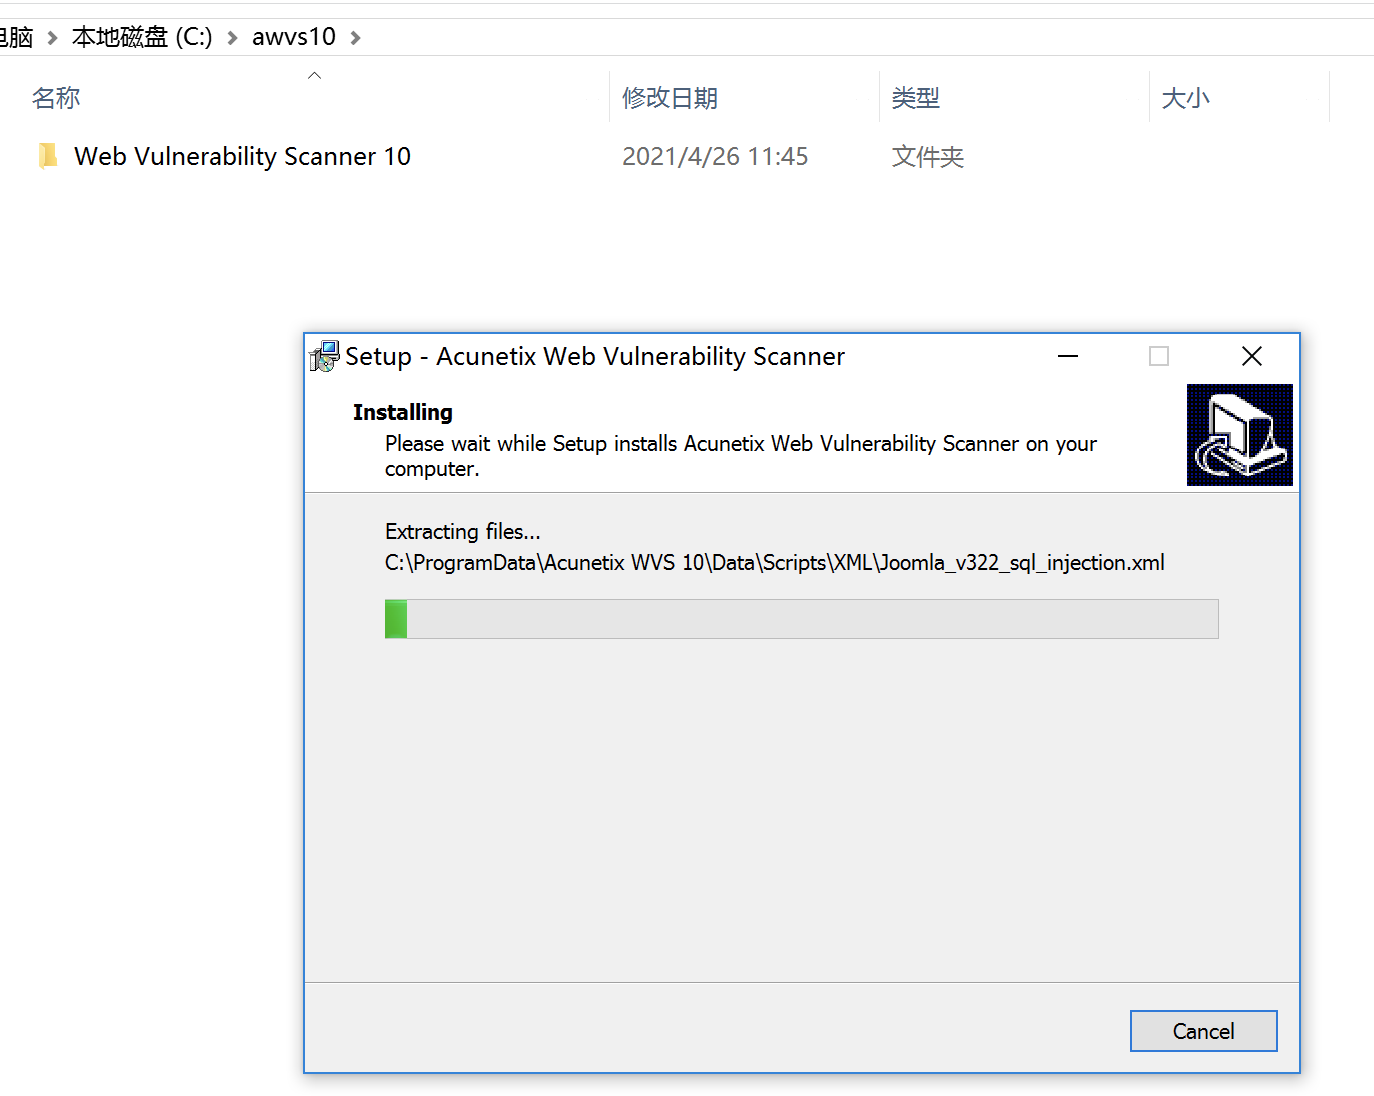
直接继续:
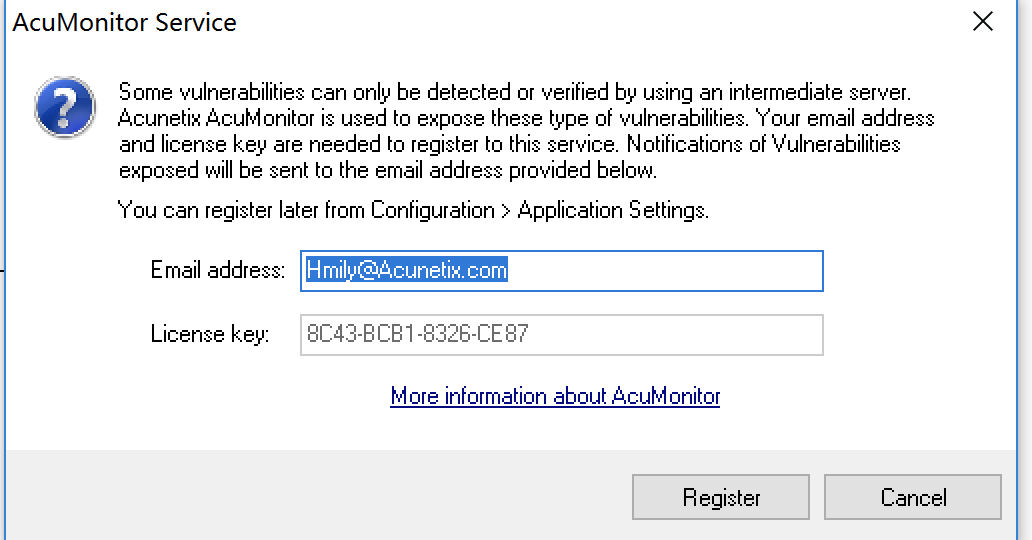
这里需要注册,直接点击取消
这时候就在桌面生成了两个文件,我们主要使用圈中的:
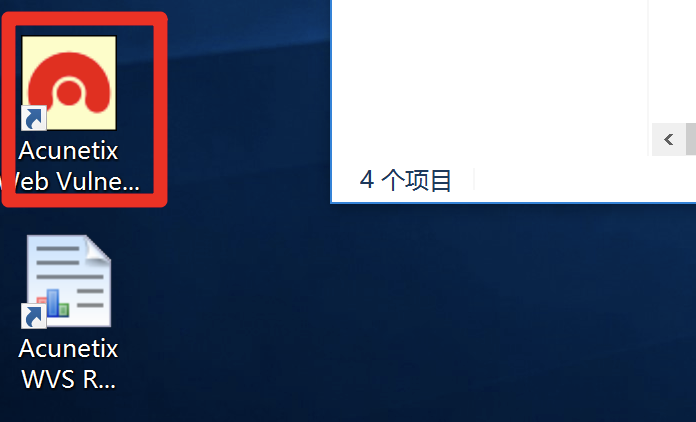
使用Acunetix Web Vulnerability Scanner 10.x Consultant Edition KeyGen.exe直接激活即可。
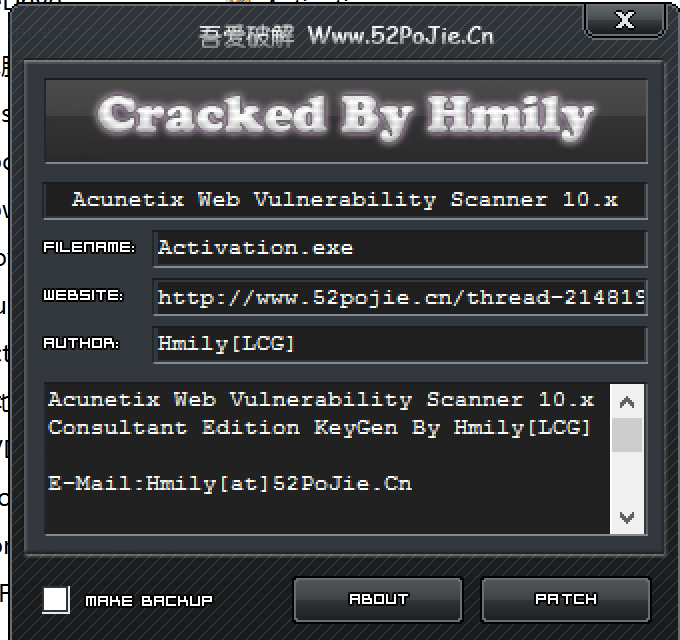
点击patch
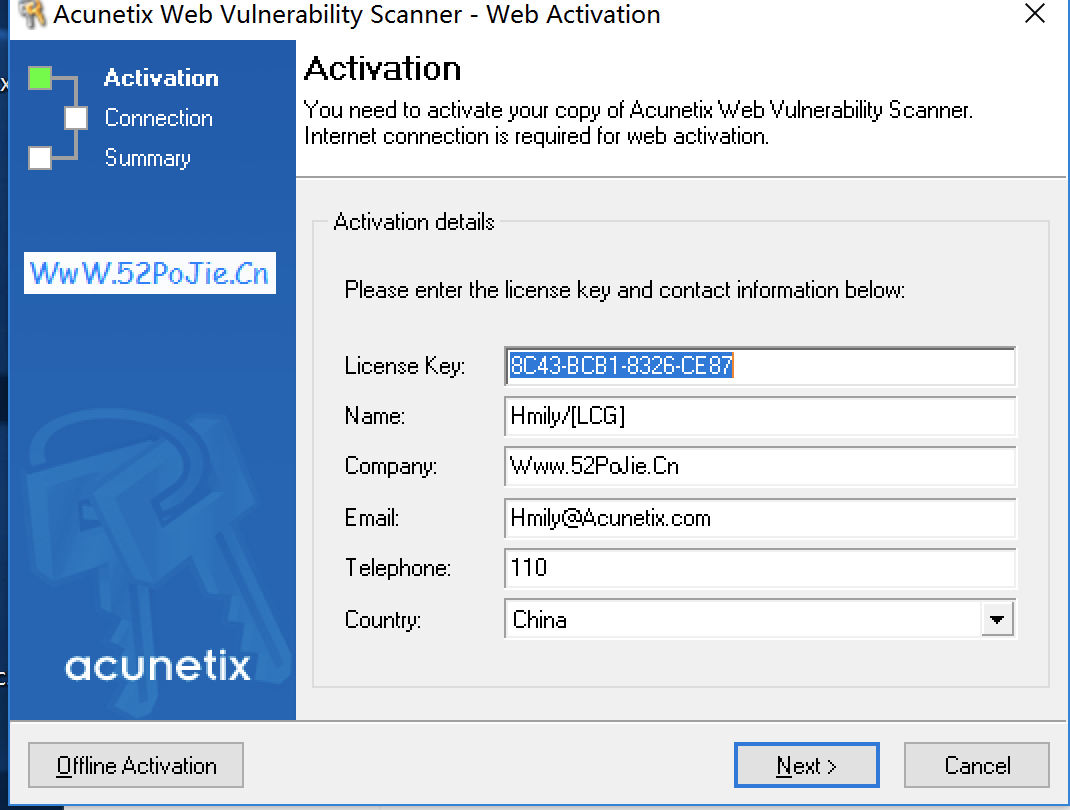
一路next,直到finish即可
可参考资料:https://www.cnblogs.com/iamver/p/7124718.html
3.2 界面介绍
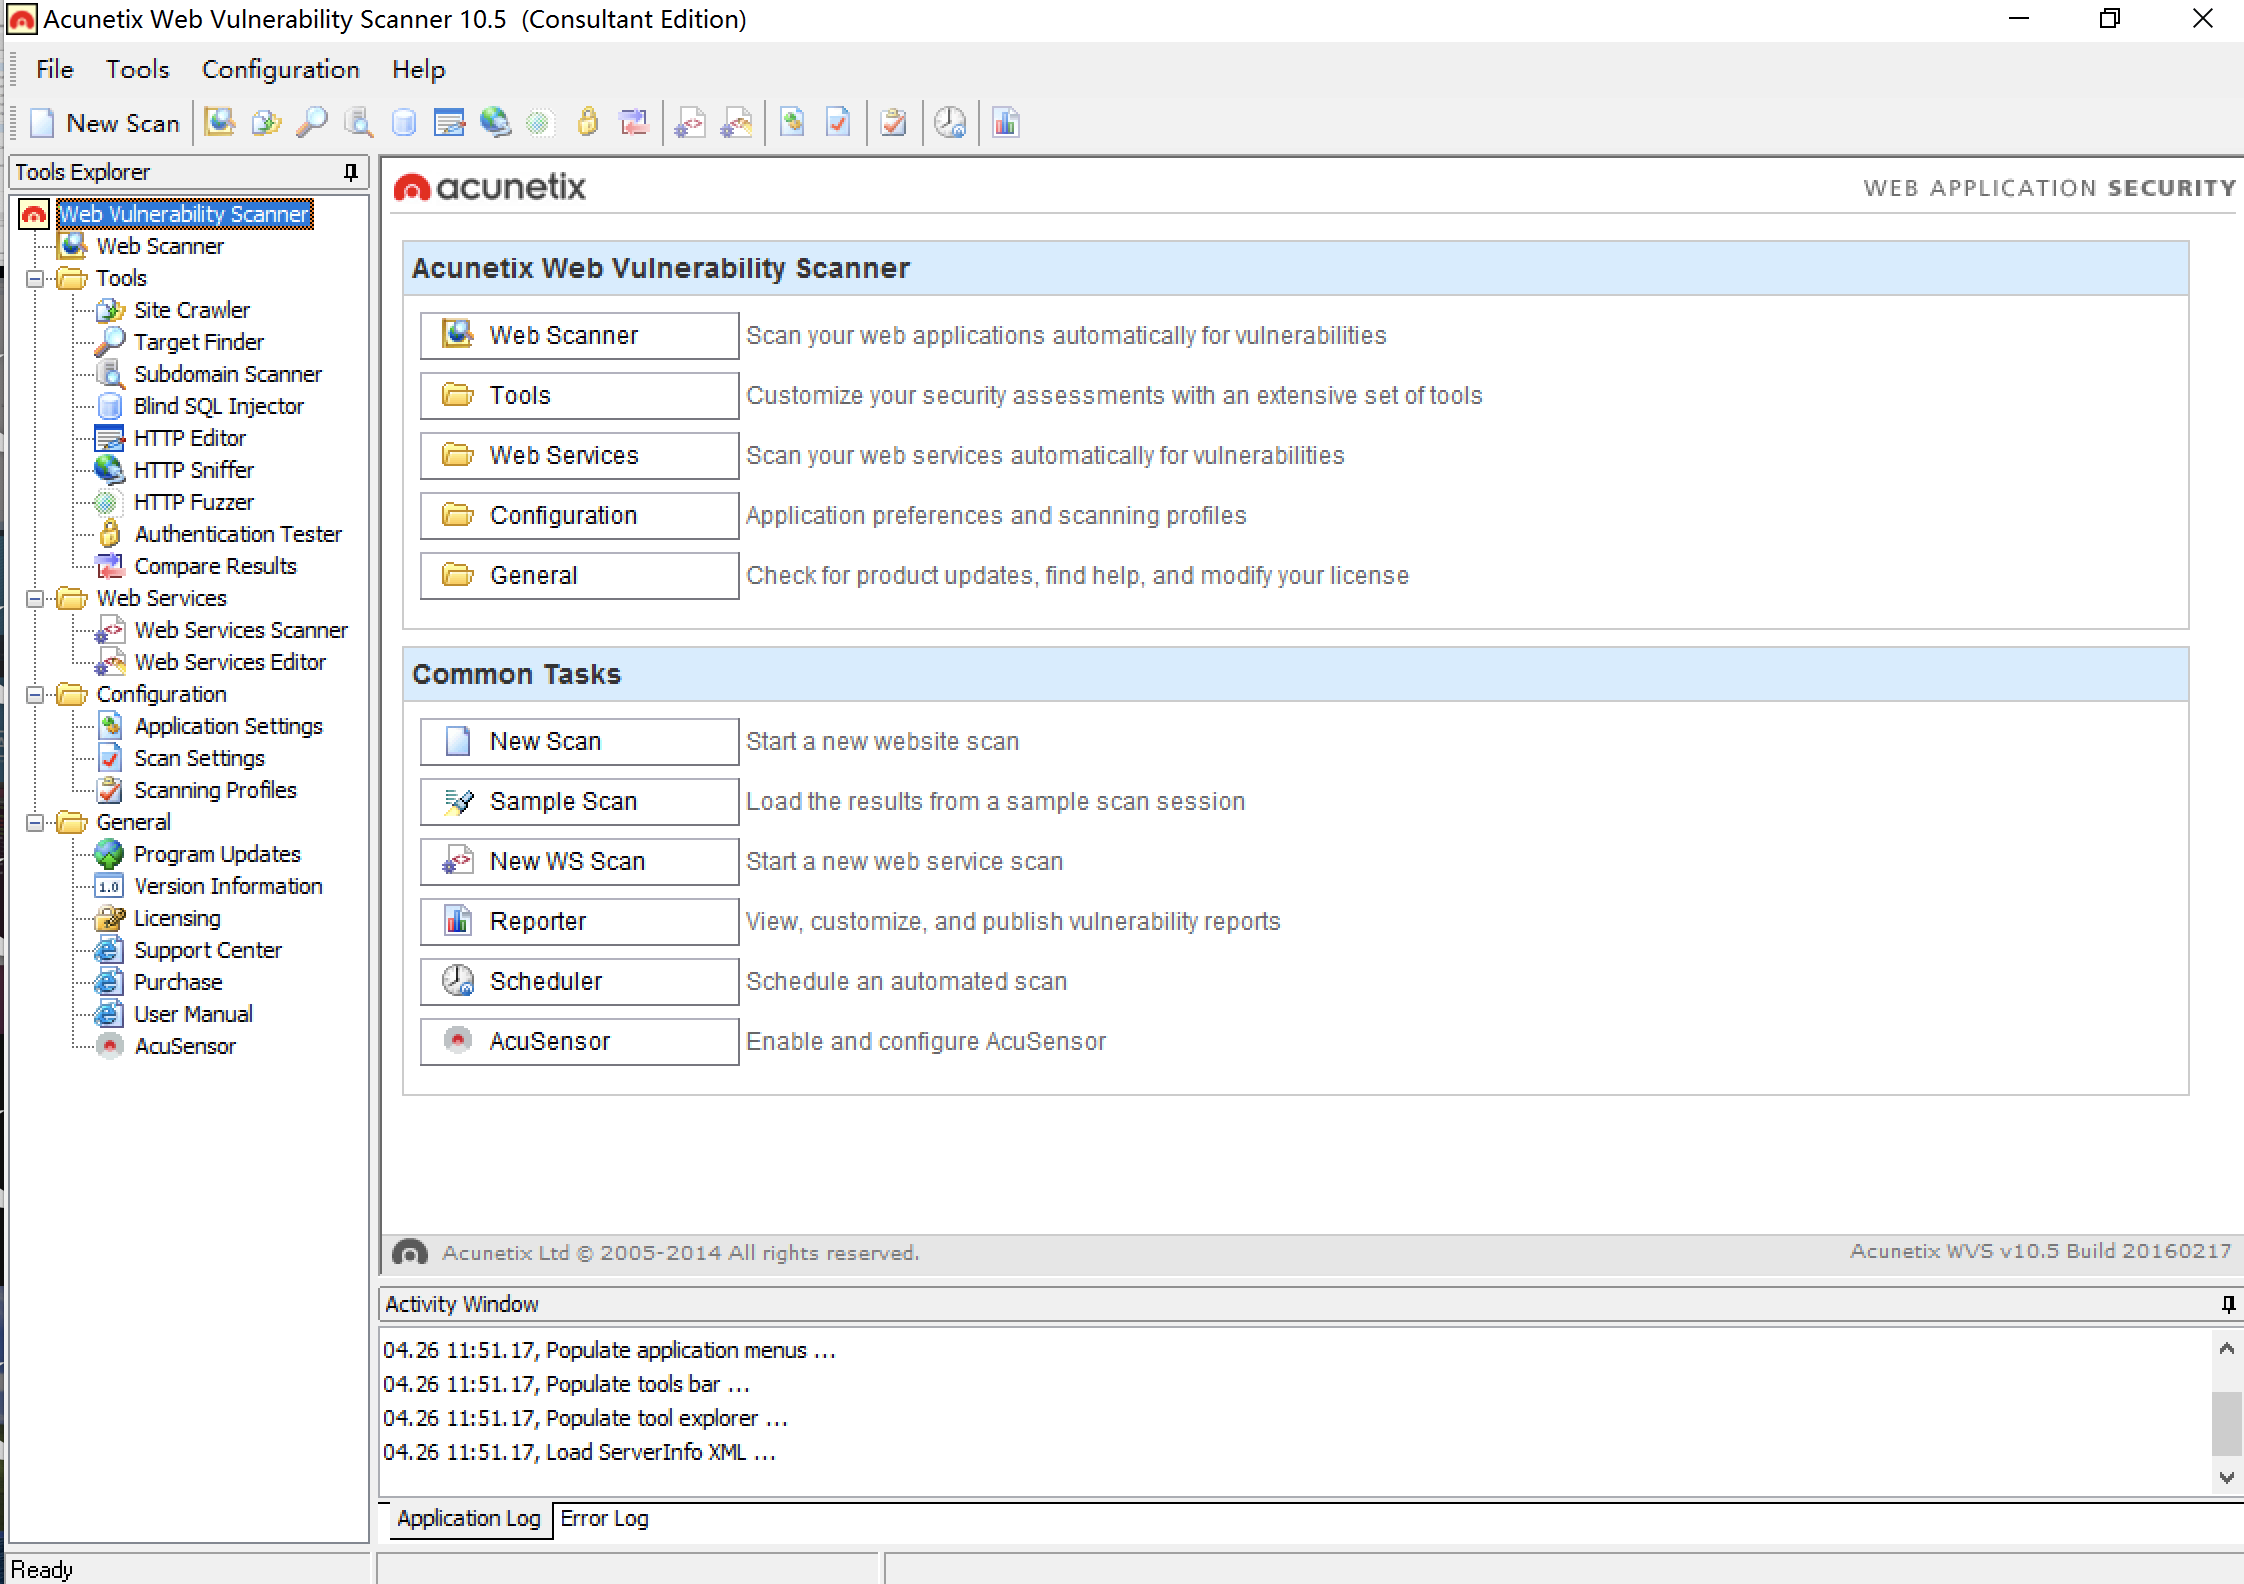
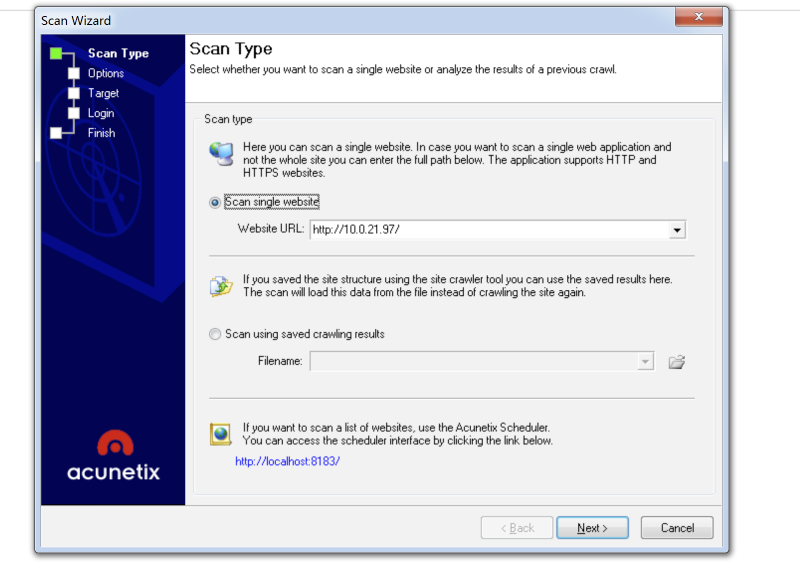
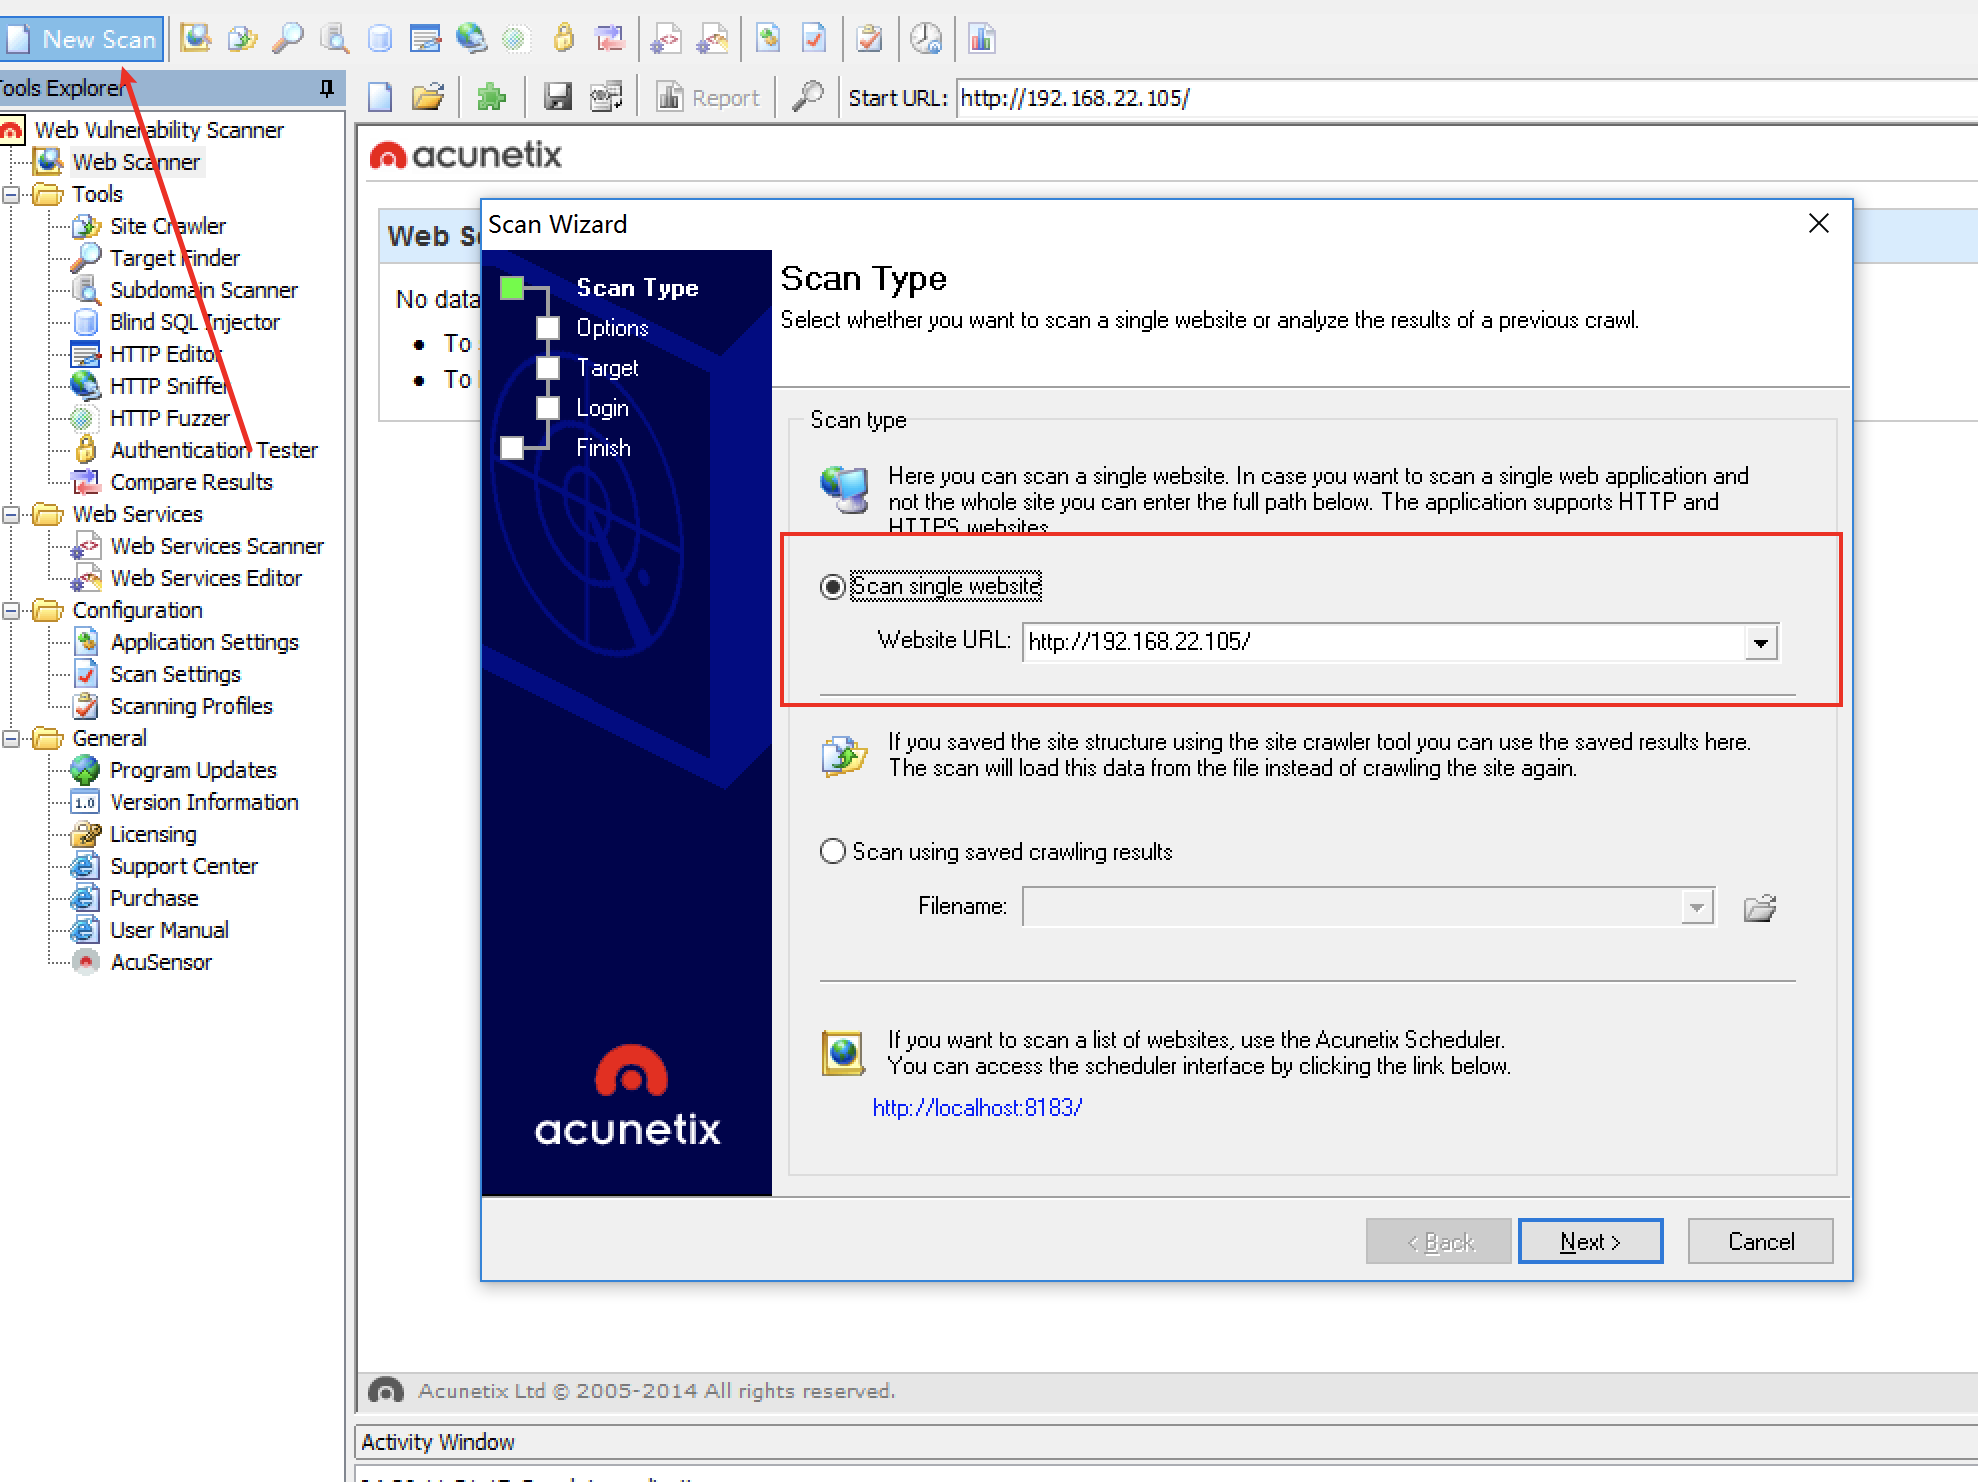
新建一个扫描:
模块介绍:
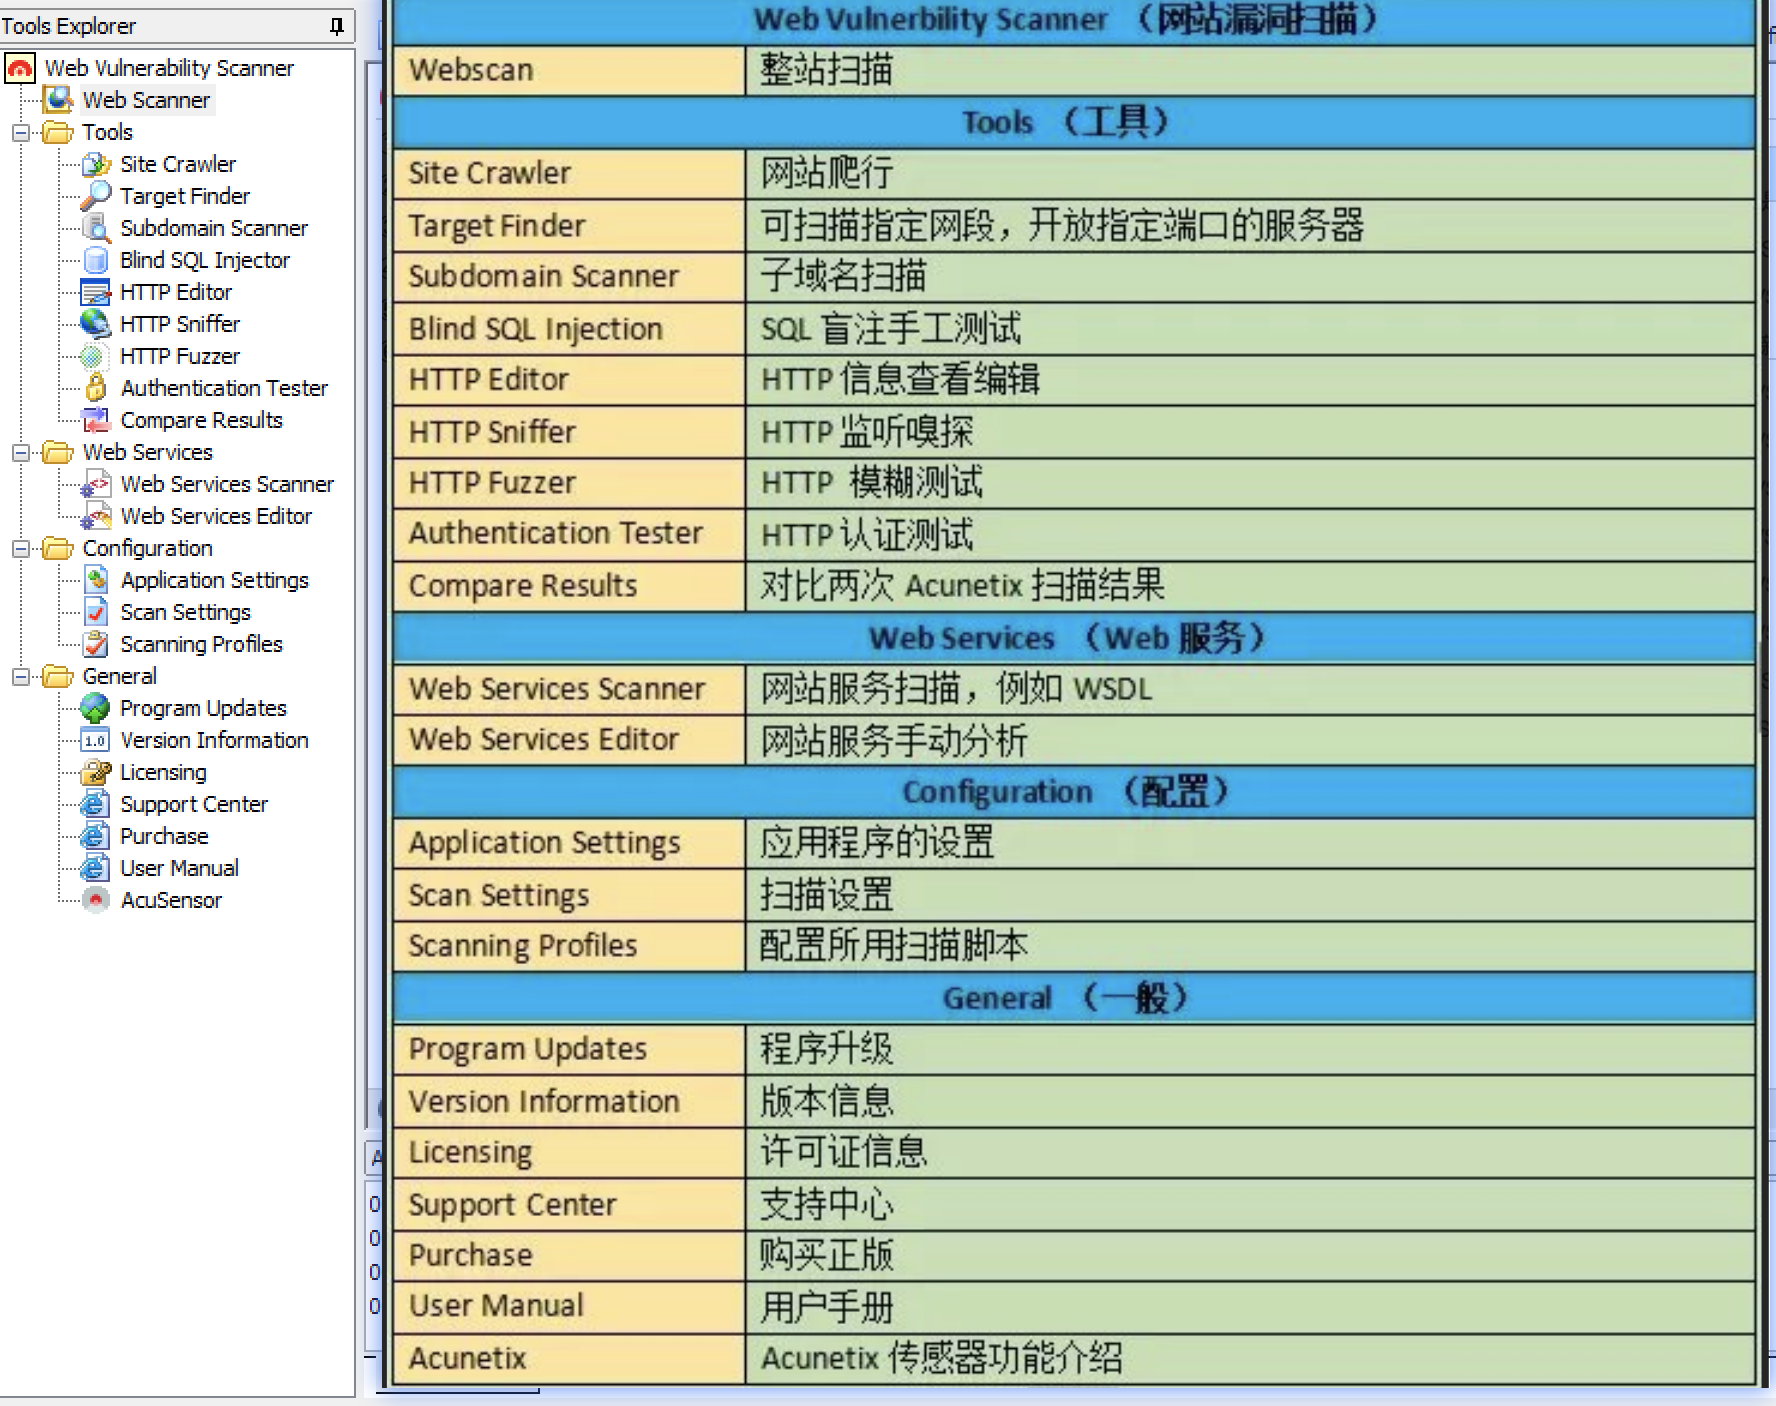
3.3 功能介绍
Site Crawler
HTTP Editor
右击打开,得到请求头,请求数据,结构分析之类的东西(可以修改)
Target Finder (目标查找)
Subodmain Scanner(子域名扫描)
HTTP Sniffer
跟brupsuite功能类似,抓包改包,设置好代理后就可以了
使用:
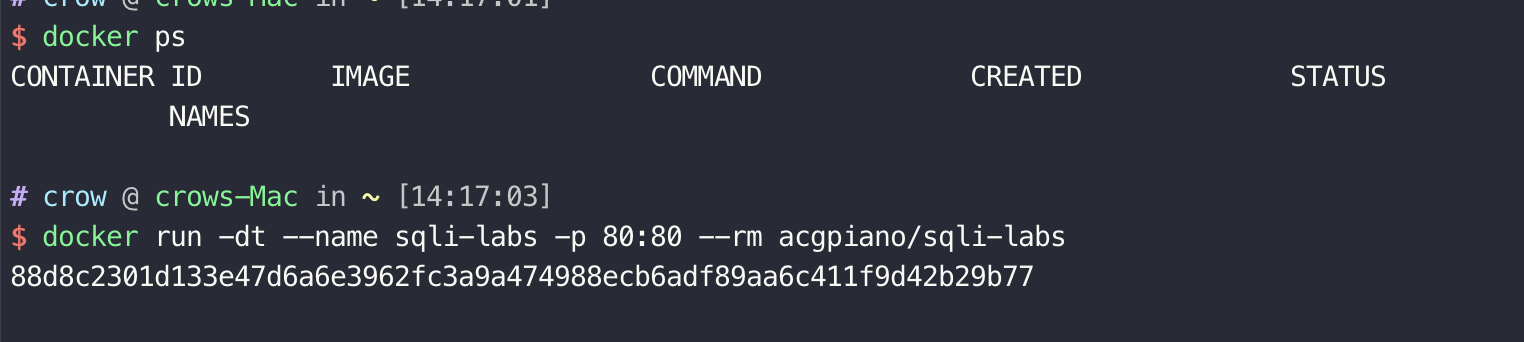
在本机开启一个docker服务
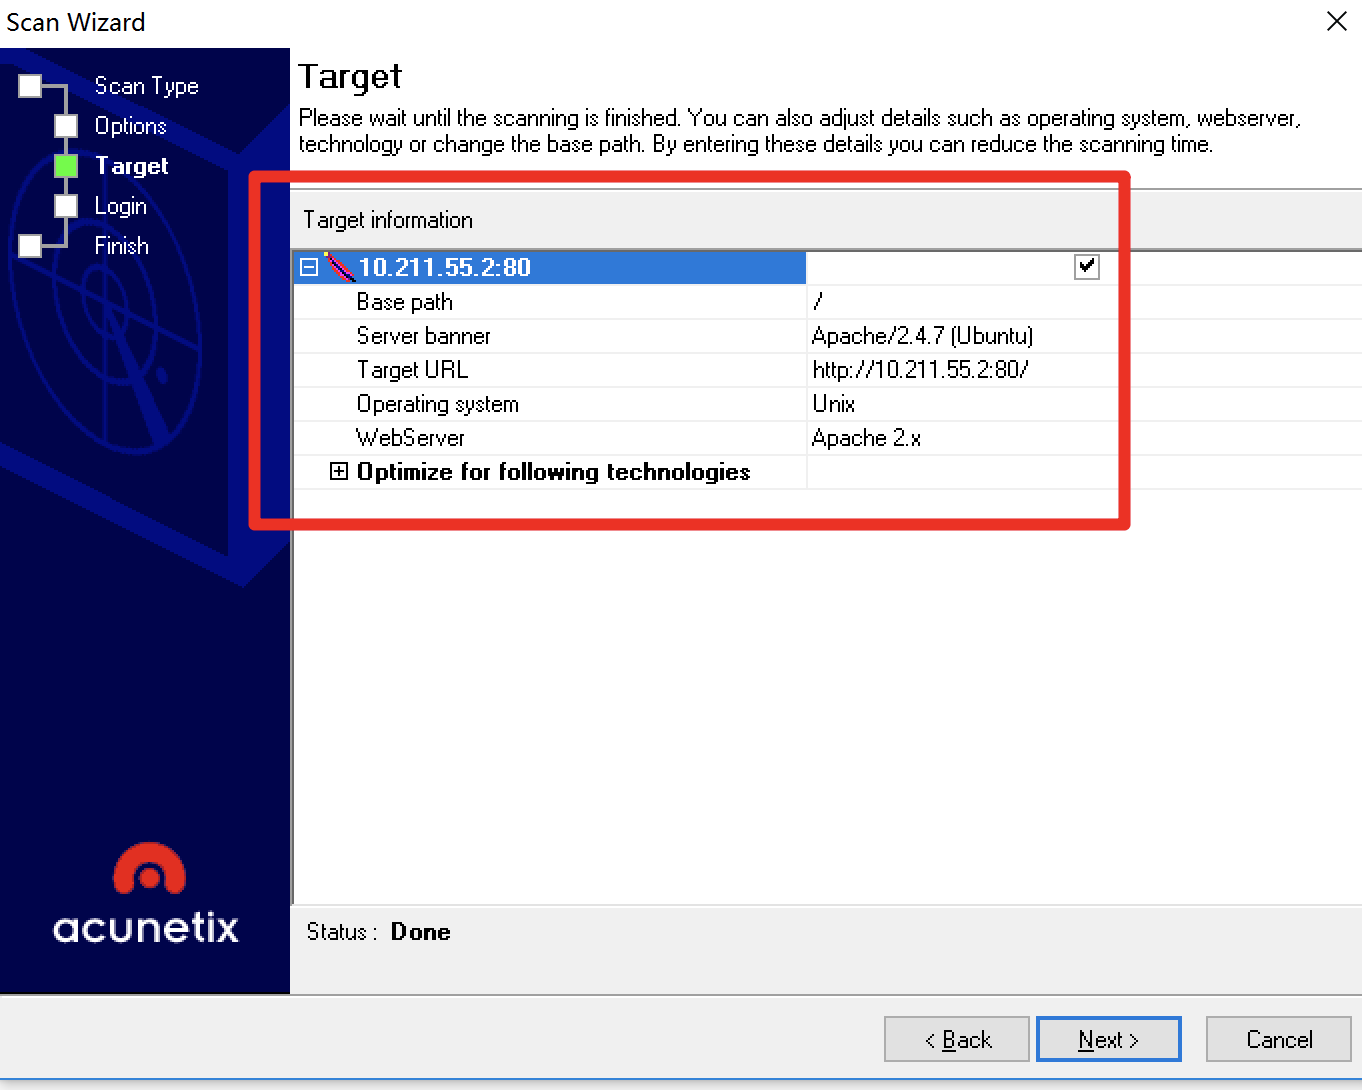
输入信息之后,在这里会自动识别baner信息
不使用登录用户进行扫描,速度很快
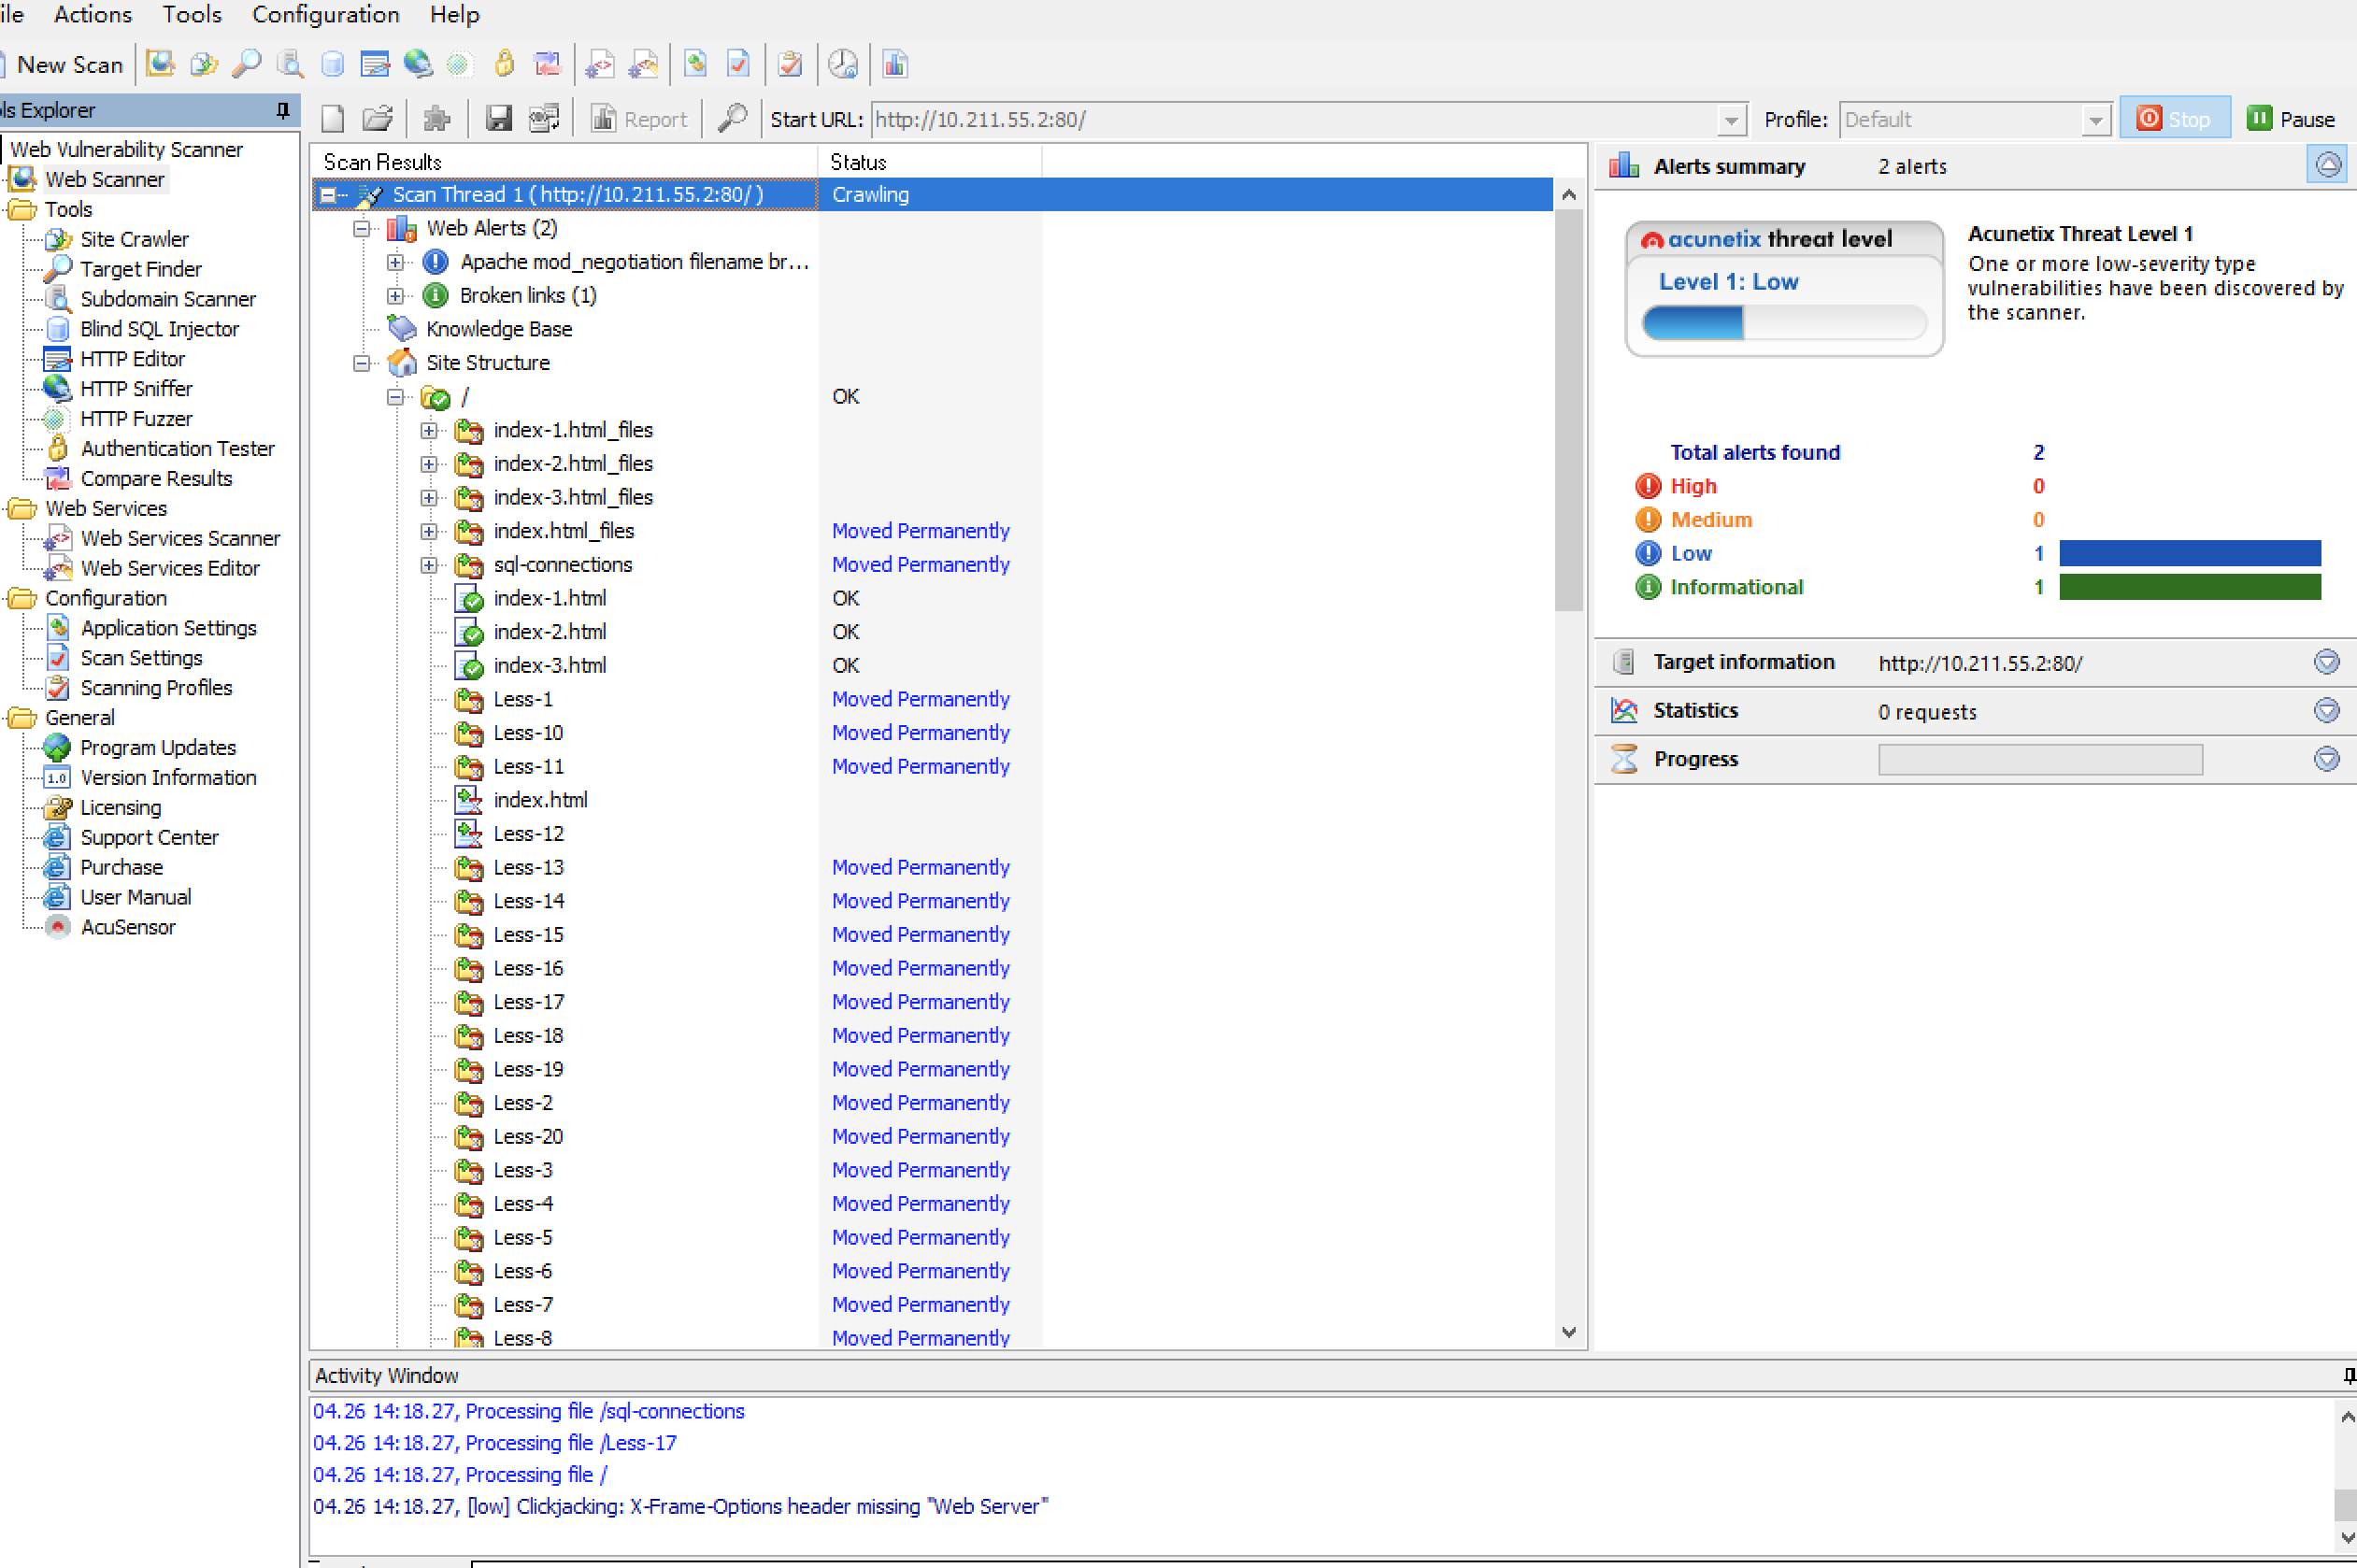
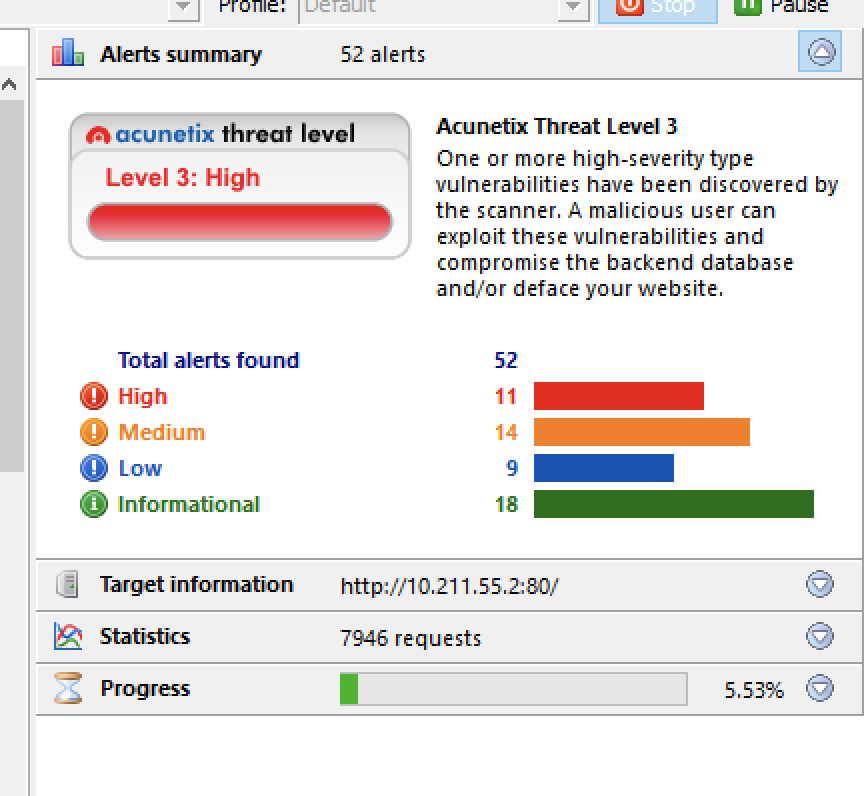
在这里会显示当前的进度和详情
扫描完成之后,可以将结果导出,当然,也可以在强制停止扫描,将结果导出
4. awvs10.0 RCE反制
但是,小心awvs10.0版本存在重大漏洞!
防守人员可以通过添加一些制定的js代码达到反制的目的,可以让扫描机直接关机重启,也可有反弹shell控制扫描机。
参考链接:
https://mp.weixin.qq.com/s/cugBjRGU0PwzjWAeA0i-XA
https://www.secpulse.com/archives/40741.html
https://mp.weixin.qq.com/s/RMco5b9K9B3hEViHpQCR3A
来源:testingpai