 柠檬班
安全测试:最全专业名词解读
安全测试是一个复杂且技术密集型的领域,涉及多个学科的知识,例计算机知识、网络安全、密码学、系统架构等。为了便于开展工作及团队协同,安全测试人员需要掌握和理解一系列专业名词及术语。
安全测试是一个复杂且技术密集型的领域,涉及多个学科的知识,例计算机知识、网络安全、密码学、系统架构等。为了便于开展工作及团队协同,安全测试人员需要掌握和理解一系列专业名词及术语。
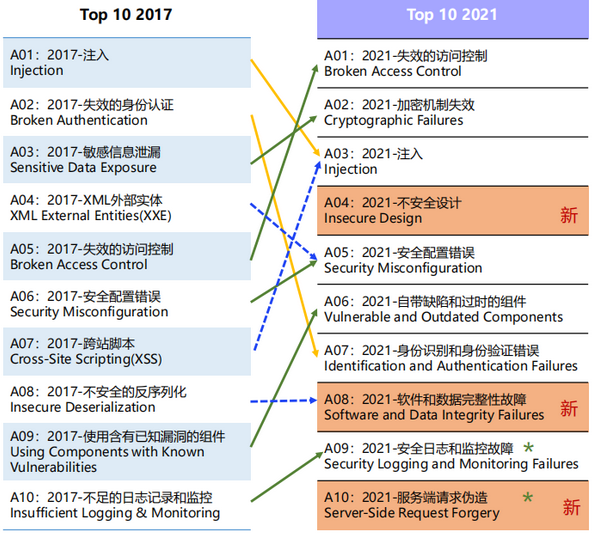
OWASP TOP 10漏洞是指由Open Web Application Security Project(OWASP)发布的十大最严重、最普遍的Web应用程序安全漏洞。这些漏洞在当今的Web应用程序中非常普遍,而且具有很高的危害性。因此
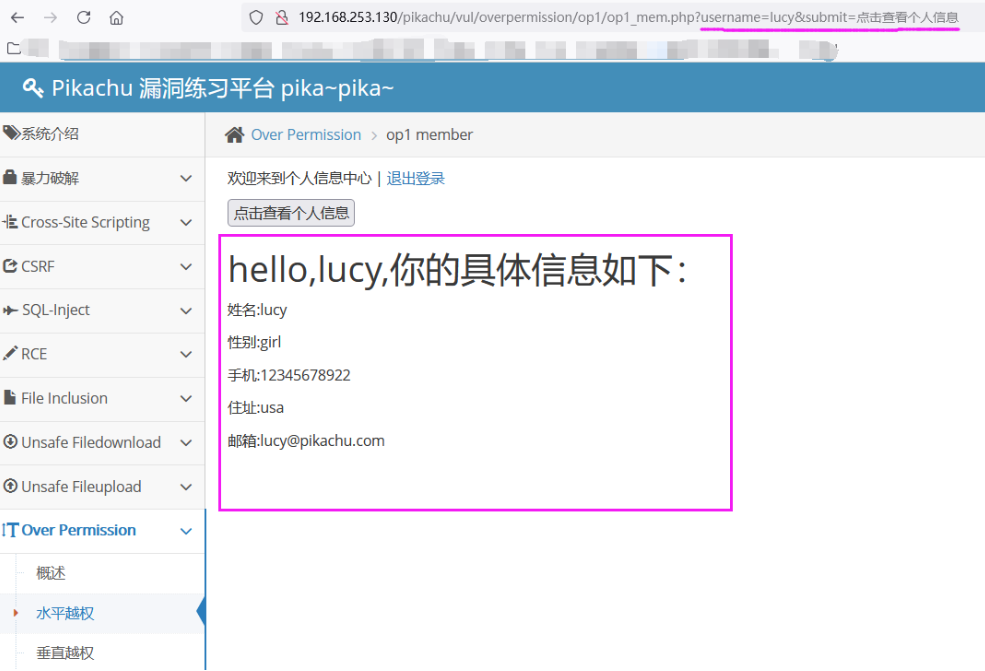
访问控制崩溃,指的是访问控制策略没有被正确地执行,导致用户可以在他们的预期权限之外进行操作。这种缺陷通常会导致未授权的信息被泄露、修改、销毁,或者让用户执行了超出其权限限制的业务功能。
BurpSuite 是用于攻击web 应用程序的集成平台,包含了许多Burp工具。BurpSuite为这些工具设计了许多接口,以加快攻击应用程序的过程。所有工具都共享一个请求,并能处理对应的HTTP 消息、持久性、认证、代理、日志、警报等。
SQLmap是一款由python开发的用来检测与利用SQL注入漏洞的免费开源工具。支持多种数据库,如MySQL、Oracle、PostgreSQL、SQL Server、Access、IBMDB2、SQLite等数据库。有一个非常棒的特性,
蜜罐技术本质上是一种对攻击方进行欺骗的技术,通过布置一些作为诱饵的主机、网络服务或者信息,诱使攻击方对它们实施攻击,从而可以对攻击行为进行捕获和分析,了解攻击方所使用的工具与方法,推测攻击意图和动机,能够让防御方清晰地了解他们所面对的安全威
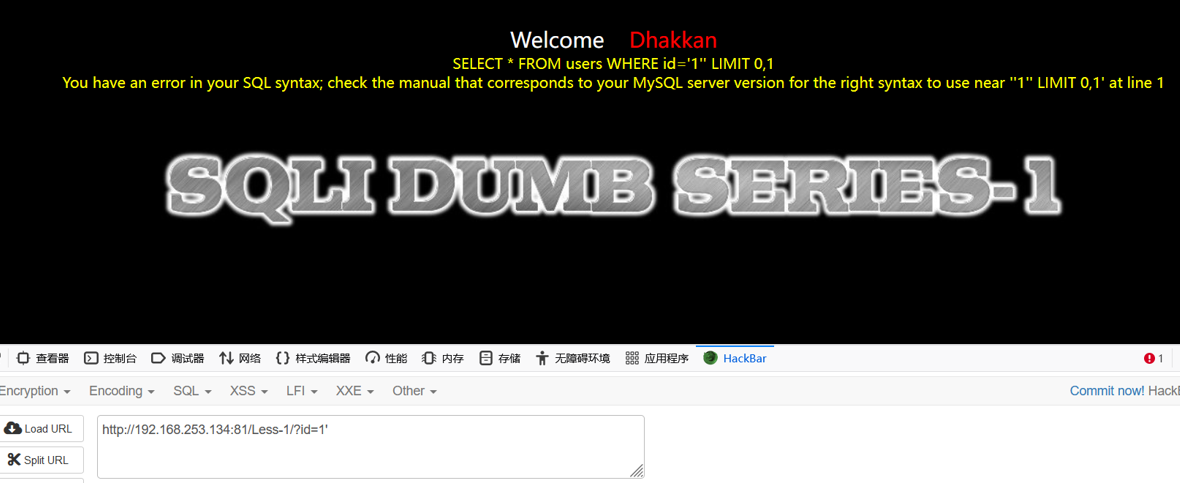
SQL注入原理可描述为通过用户可控参数中注入SQL语法,在程序员未对输入数据合法性做判断或过滤不严情况下,破坏原有SQL结构,达到编写程序时意料之外的结果。上篇文章已经搭建好了SQLi-labs靶场,一共包含65关,适用于GET和POST场
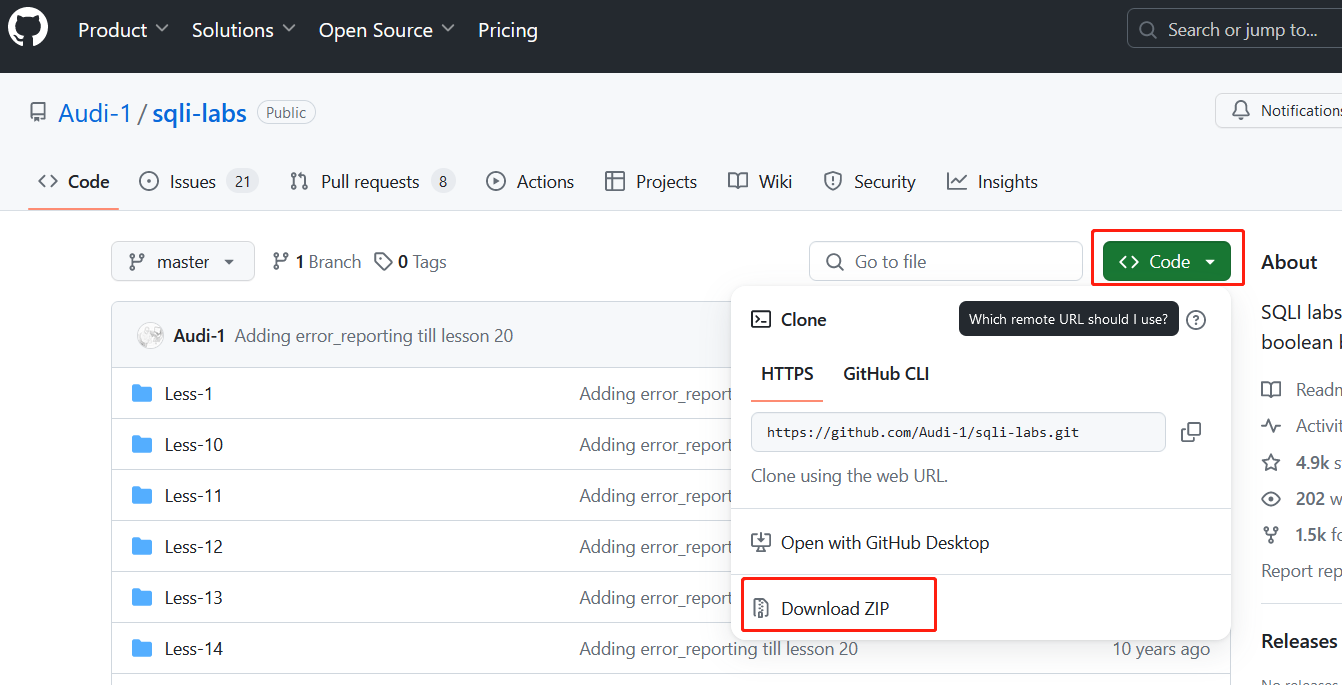
在安全测试领域,SQL注入是一种常见的攻击方式,通过应用程序的输入执行恶意SQL查询,从而绕过认证和授权,可以窃取、篡改或破坏数据库中的数据。作为安全测试学习者,如果你要练习SQL注入,在未授权情况下直接去攻击一个网站是违法的,安全测试靶场
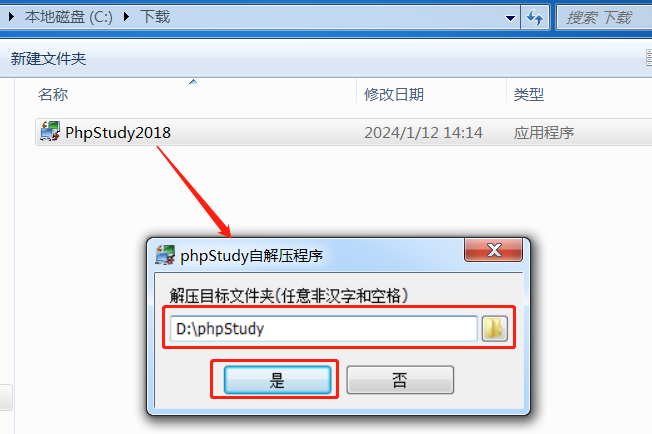
网站是由中间件、网站程序、数据库等组成的。中间件可以选择Apache、Nginx、IIS等,网站程序可以选择PHP、JSP、ASP等,数据库可以选择MySQL等。有时候可单独安装,有时也可使用便捷的集成环境来安装。
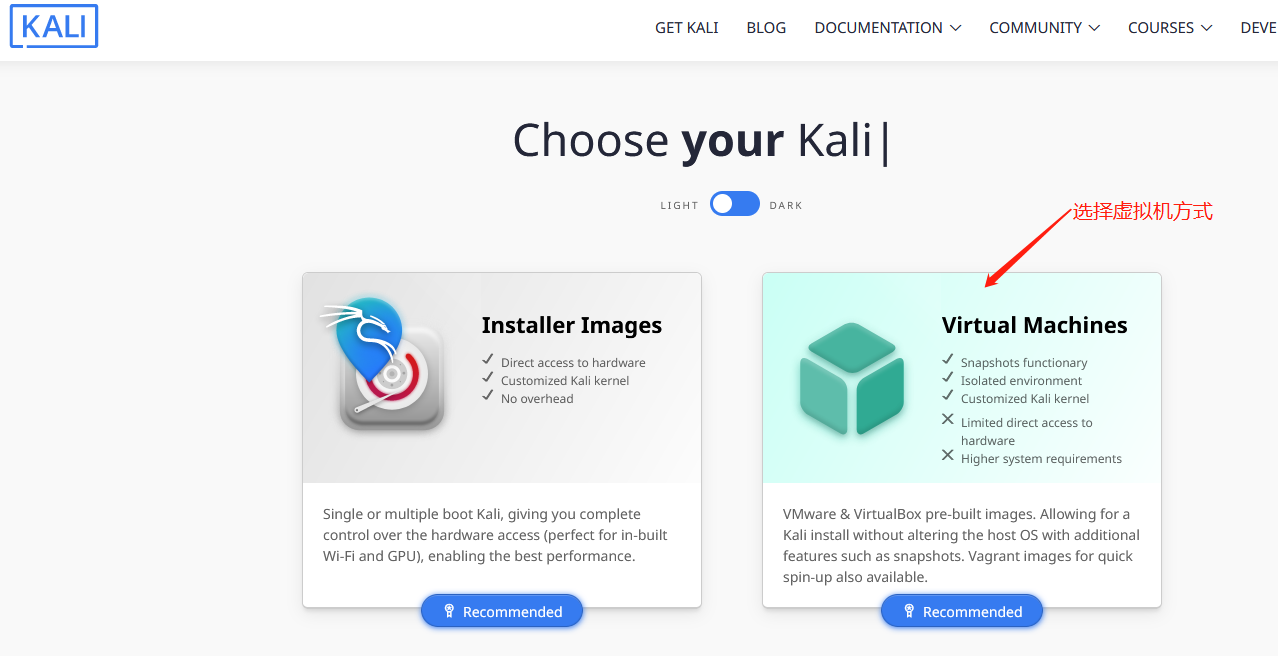
kali是linux其中一个发行版,基于Debian,前身是BackTrack(简称BT系统)。kali系统内置大量渗透测试软件,可以说是巨大的渗透系统,涵盖了多个领域,如无线网络、数字取证、服务器、密码、系统漏洞等等,知名软件有:wire
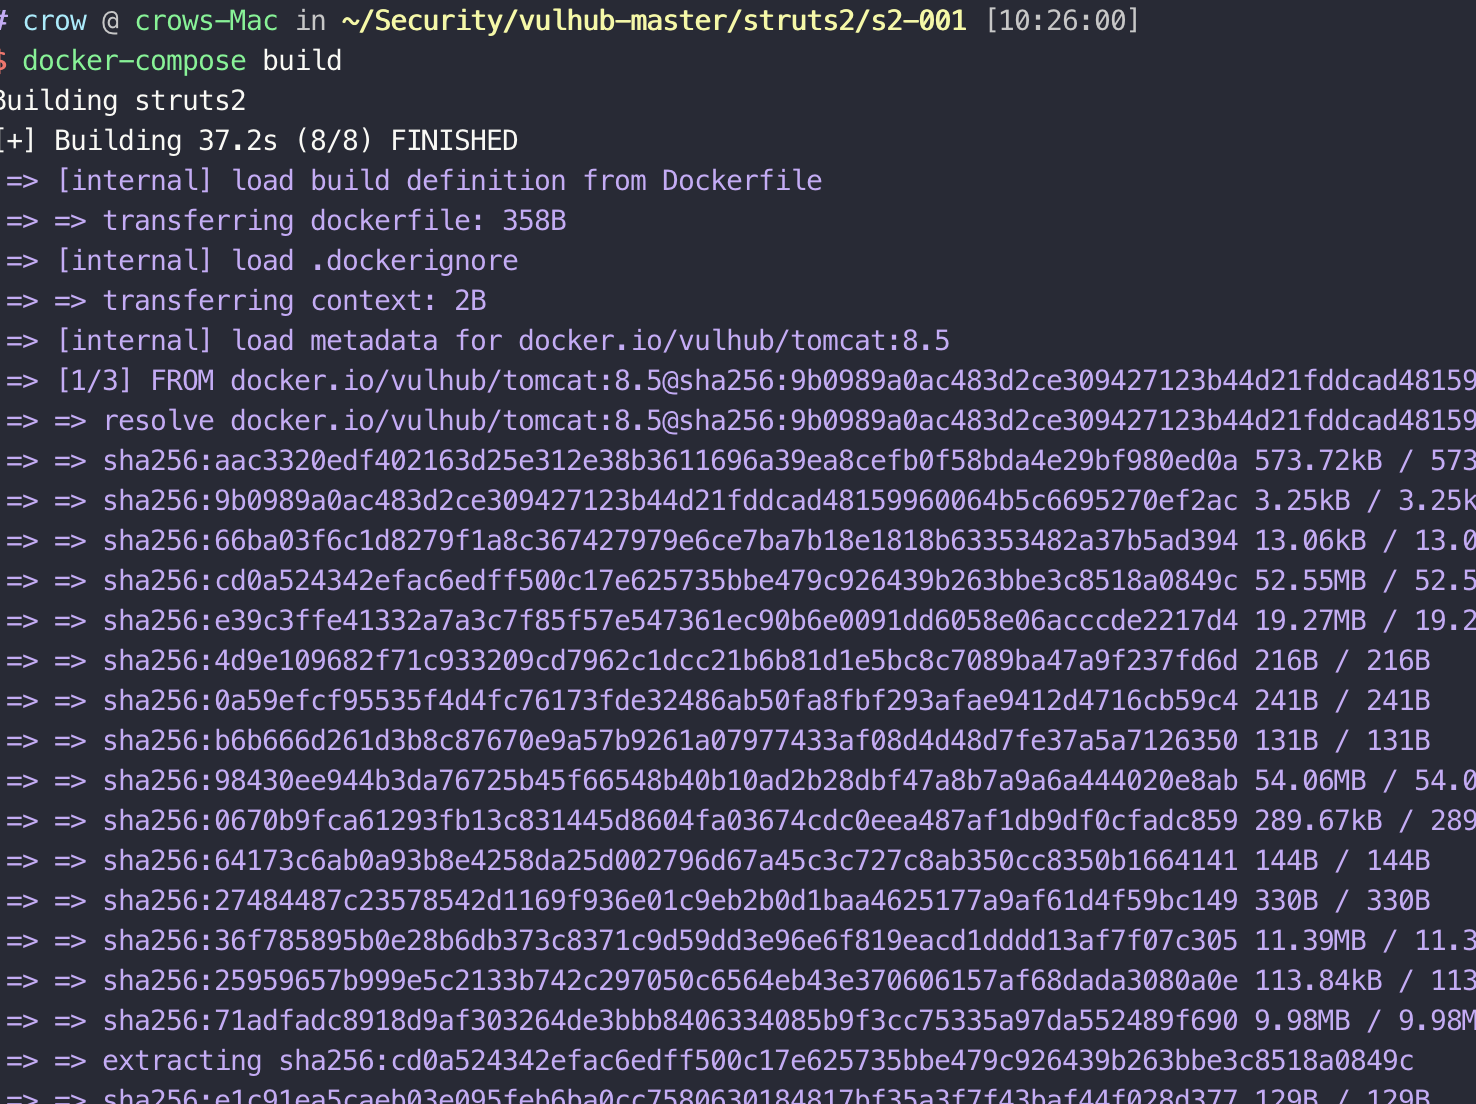
Apache Struts 2最初被称为WebWork 2,它是一个简洁的、可扩展的框架,可用于创建企业级Java web应用程序。设计这个框架是为了从构建、部署、到应用程序维护方面来简化整个开发周期。
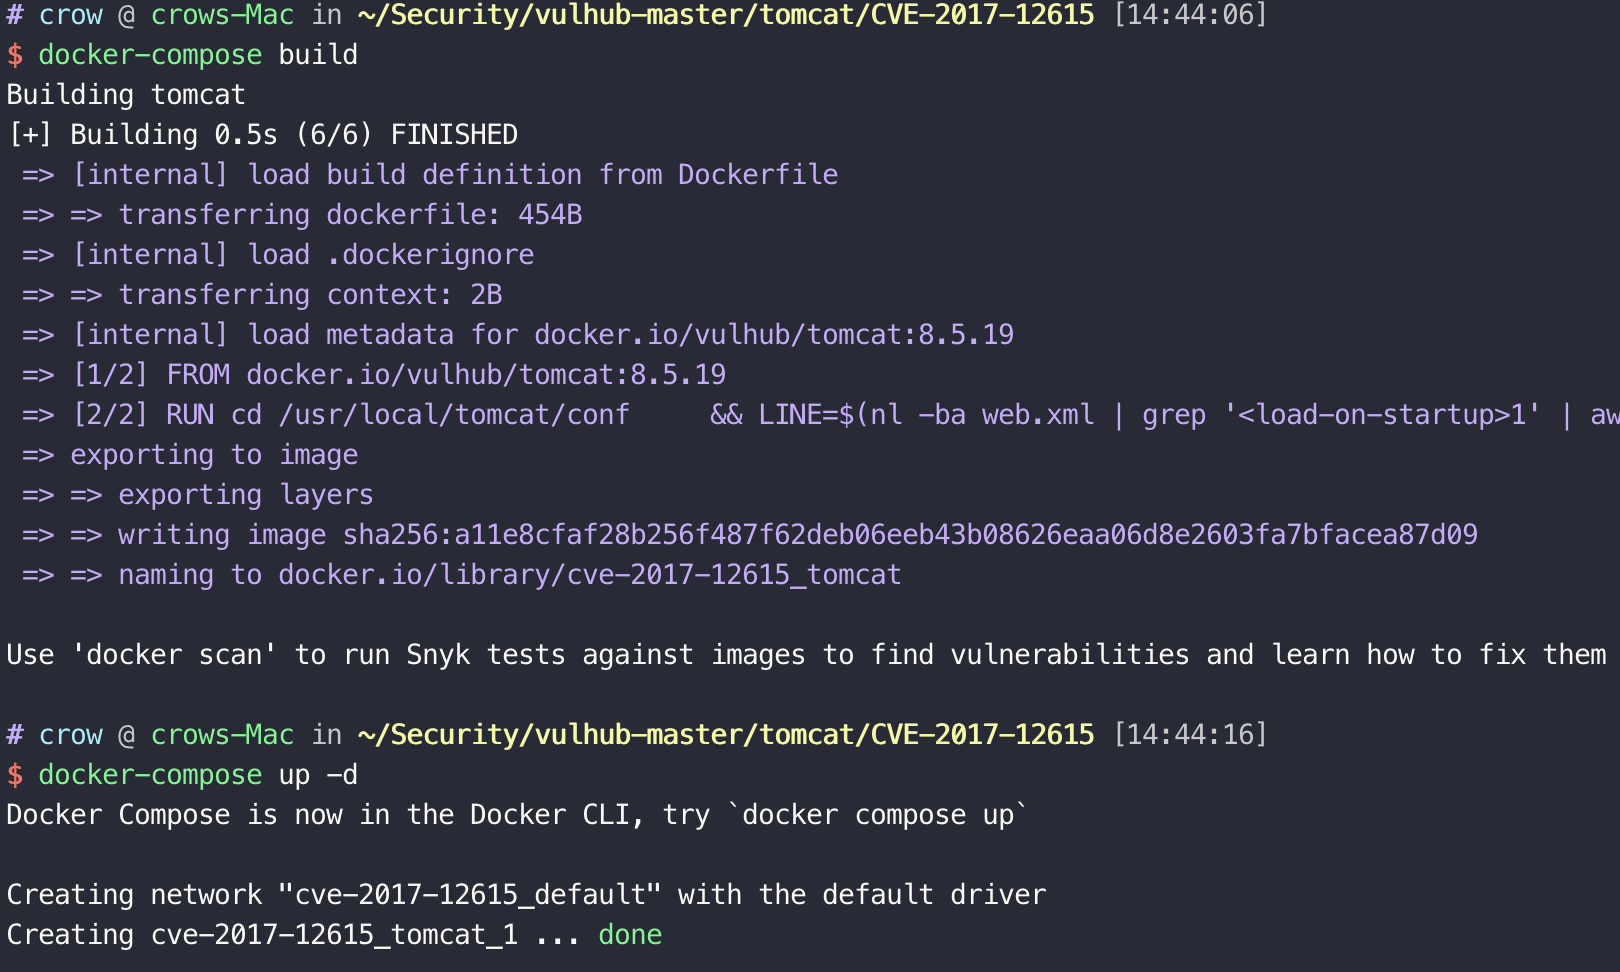
Apache是普通服务器,本身只支持html即普通网页。不仅可以通过插件支持php,还可以与Tomcat连通(单向Apache连接Tomcat,就是说通过Apache可以访问Tomcat资源。反之不然)。Apache只支持静态网页,但像ph