 柠檬班
web 安全测试工具——appscan
AppScan,即 AppScan standard edition。其安装在 Windows 操作系统上,可以对网站等 Web 应用进行自动化的应用安全扫描和测试。是 IBM公司的web扫描工具,对网站等WEB应用进行自动化的应用安全扫描
1. 介绍
AppScan,即 AppScan standard edition。其安装在 Windows 操作系统上,可以对网站等 Web 应用进行自动化的应用安全扫描和测试。是 IBM公司的web扫描工具,对网站等WEB应用进行自动化的应用安全扫描和测试。
参考链接:https://www.cnblogs.com/dydxw/p/10449525.html
2. APPScan的工作原理
通过“探索”功能,利用HTTP Request和Response的内容,爬行出指定网站的整个Web应用结构
AppScan本身有一个内置的漏洞扫描的规则库,可随版本进行更新。从探索出的url中,修改参数or目录名等方式,构造不同的url对照组向服务器发送请求or攻击
根据HTTP Response返回的内容,和正常请求所返回的响应作对比,是否产生差异性,而这种差异性又是否符合扫描规则库的设定规则,以此来判断是否存在不同类型的安全漏洞
若APPScan可判断存在安全漏洞,则对这些漏洞的威胁风险给出说明,进行严重程度提示,并给出修复的建议和方法,以及漏洞发现的位置提示
3. 安装
直接点击即可开始安装
打开之后的界面:
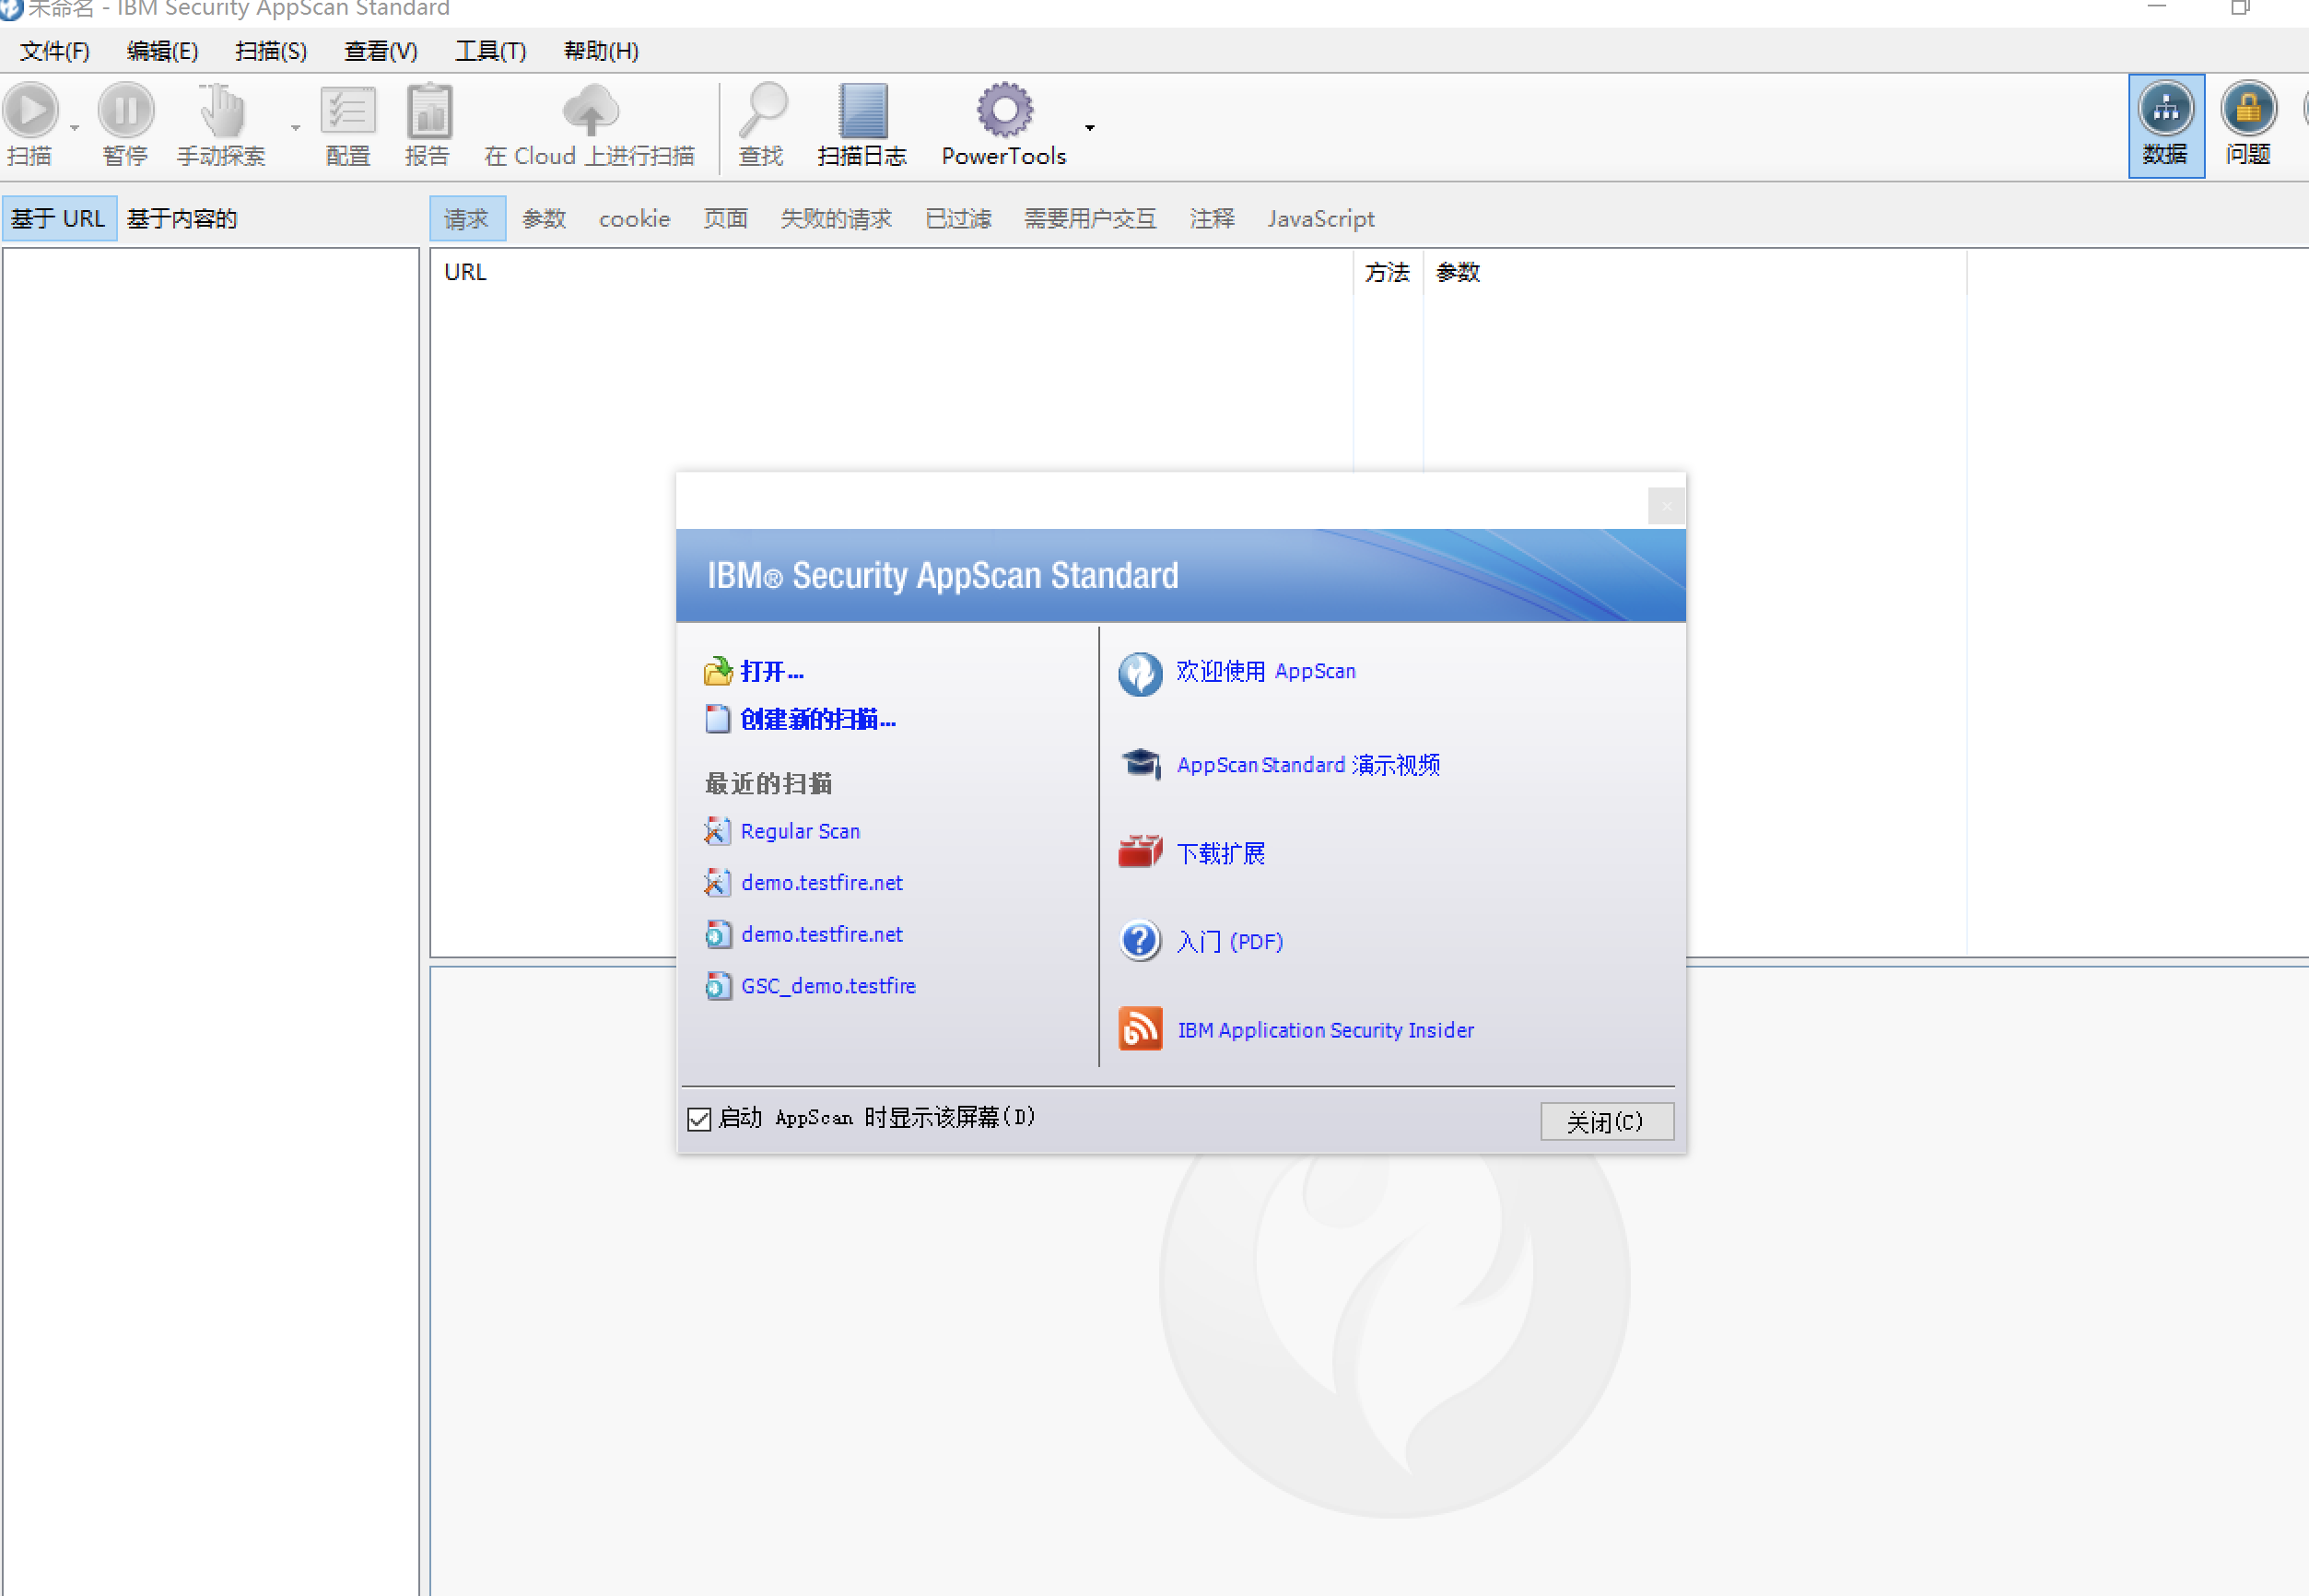
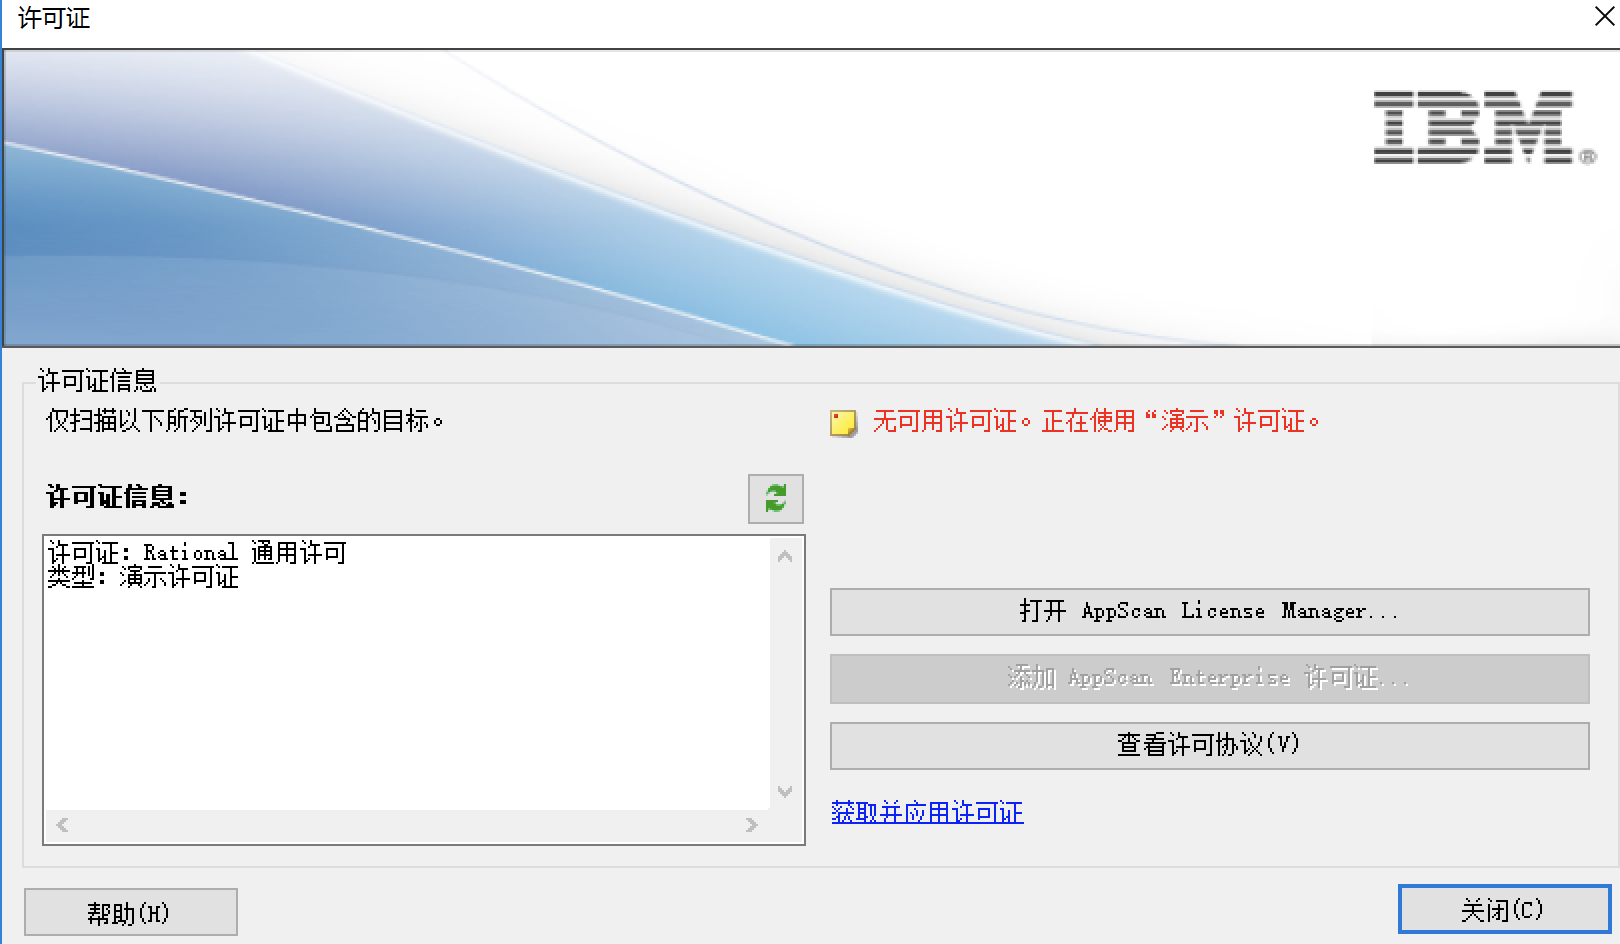
这里显示无许可证
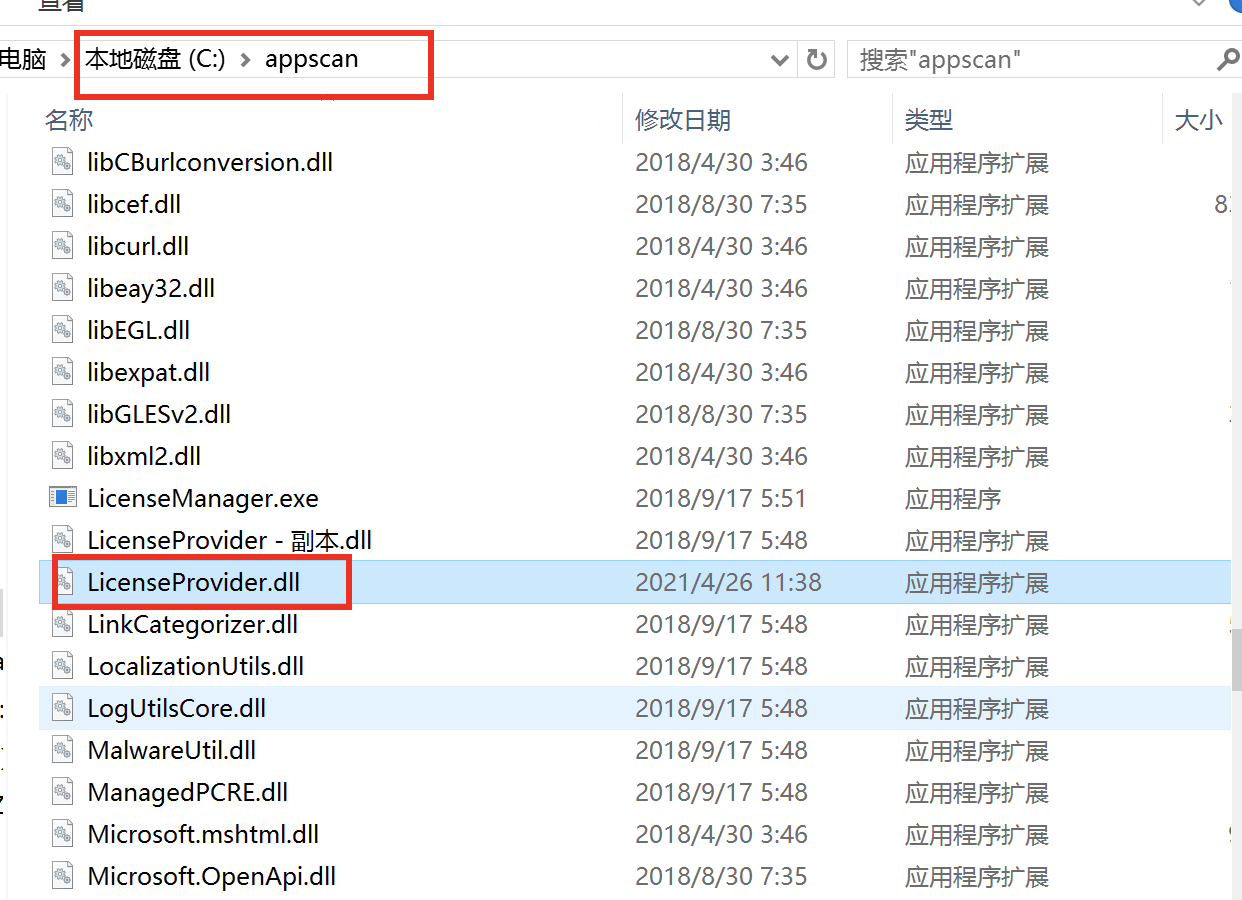
破解(这里使用的是吾爱破解的方法,但是没能成功)
4. 扫描
在正式开始之前需要现将结果保存下来
然后就开始了:
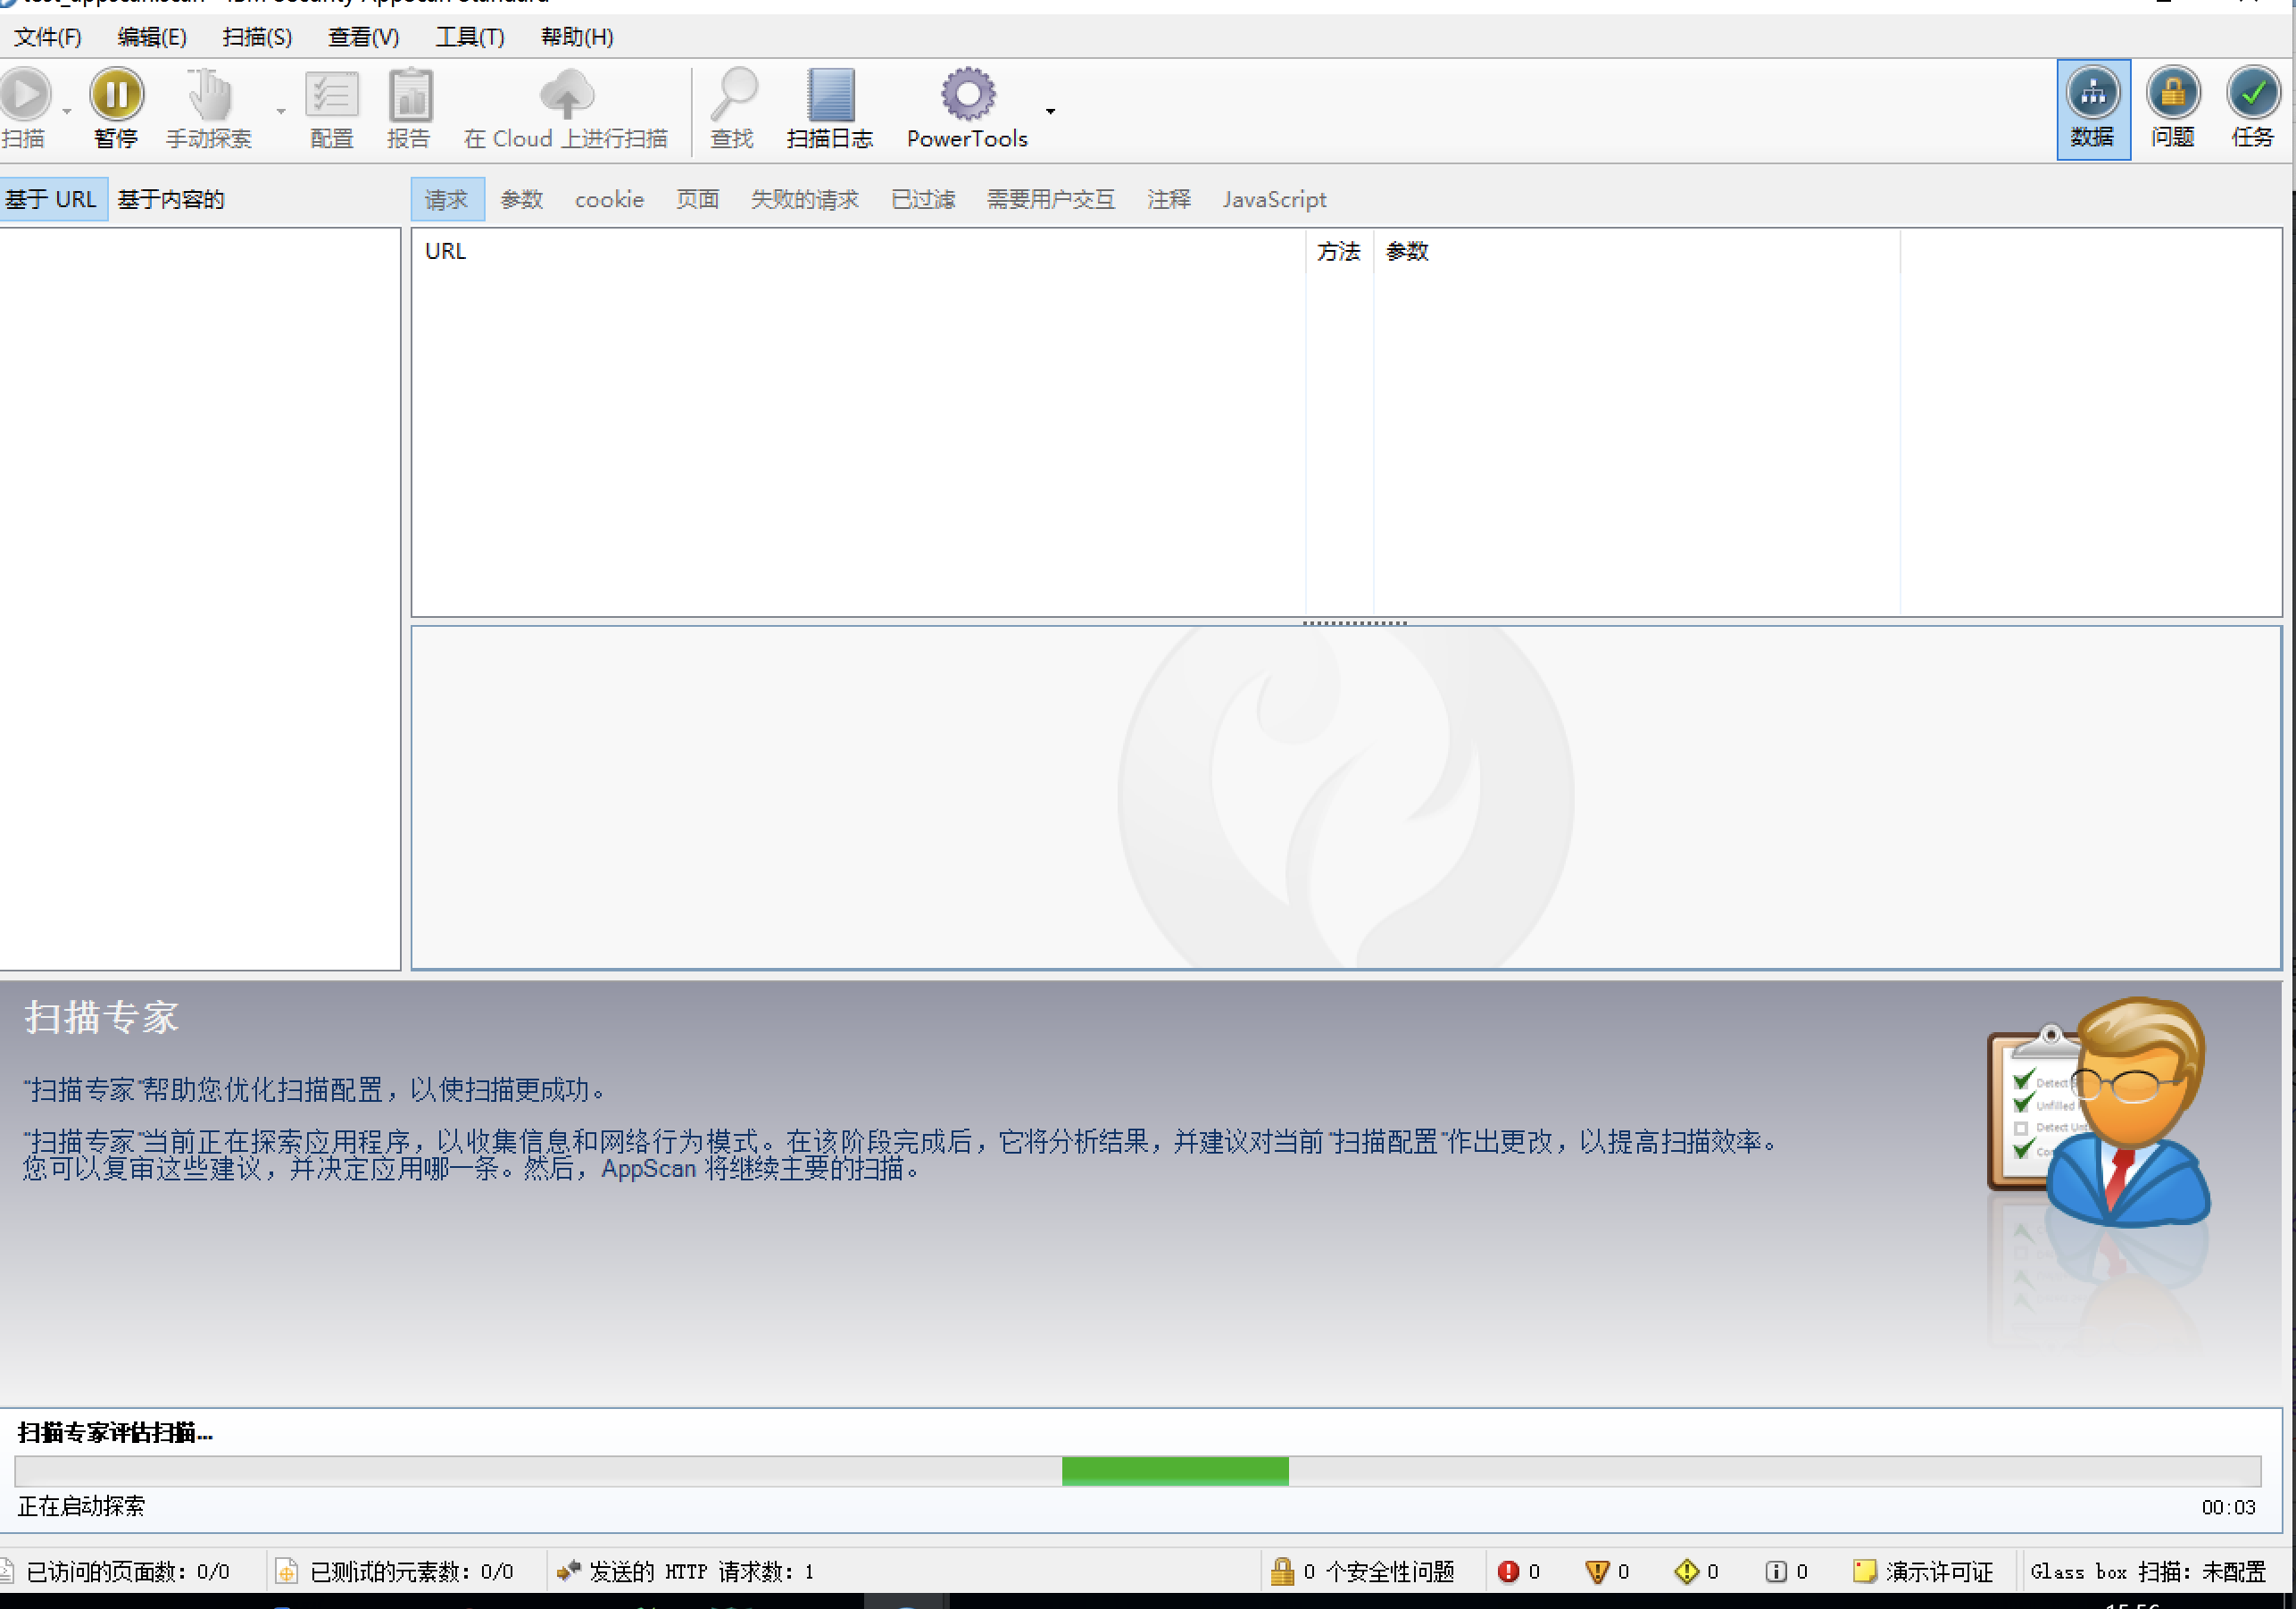
appscan的规则是先爬虫后扫描
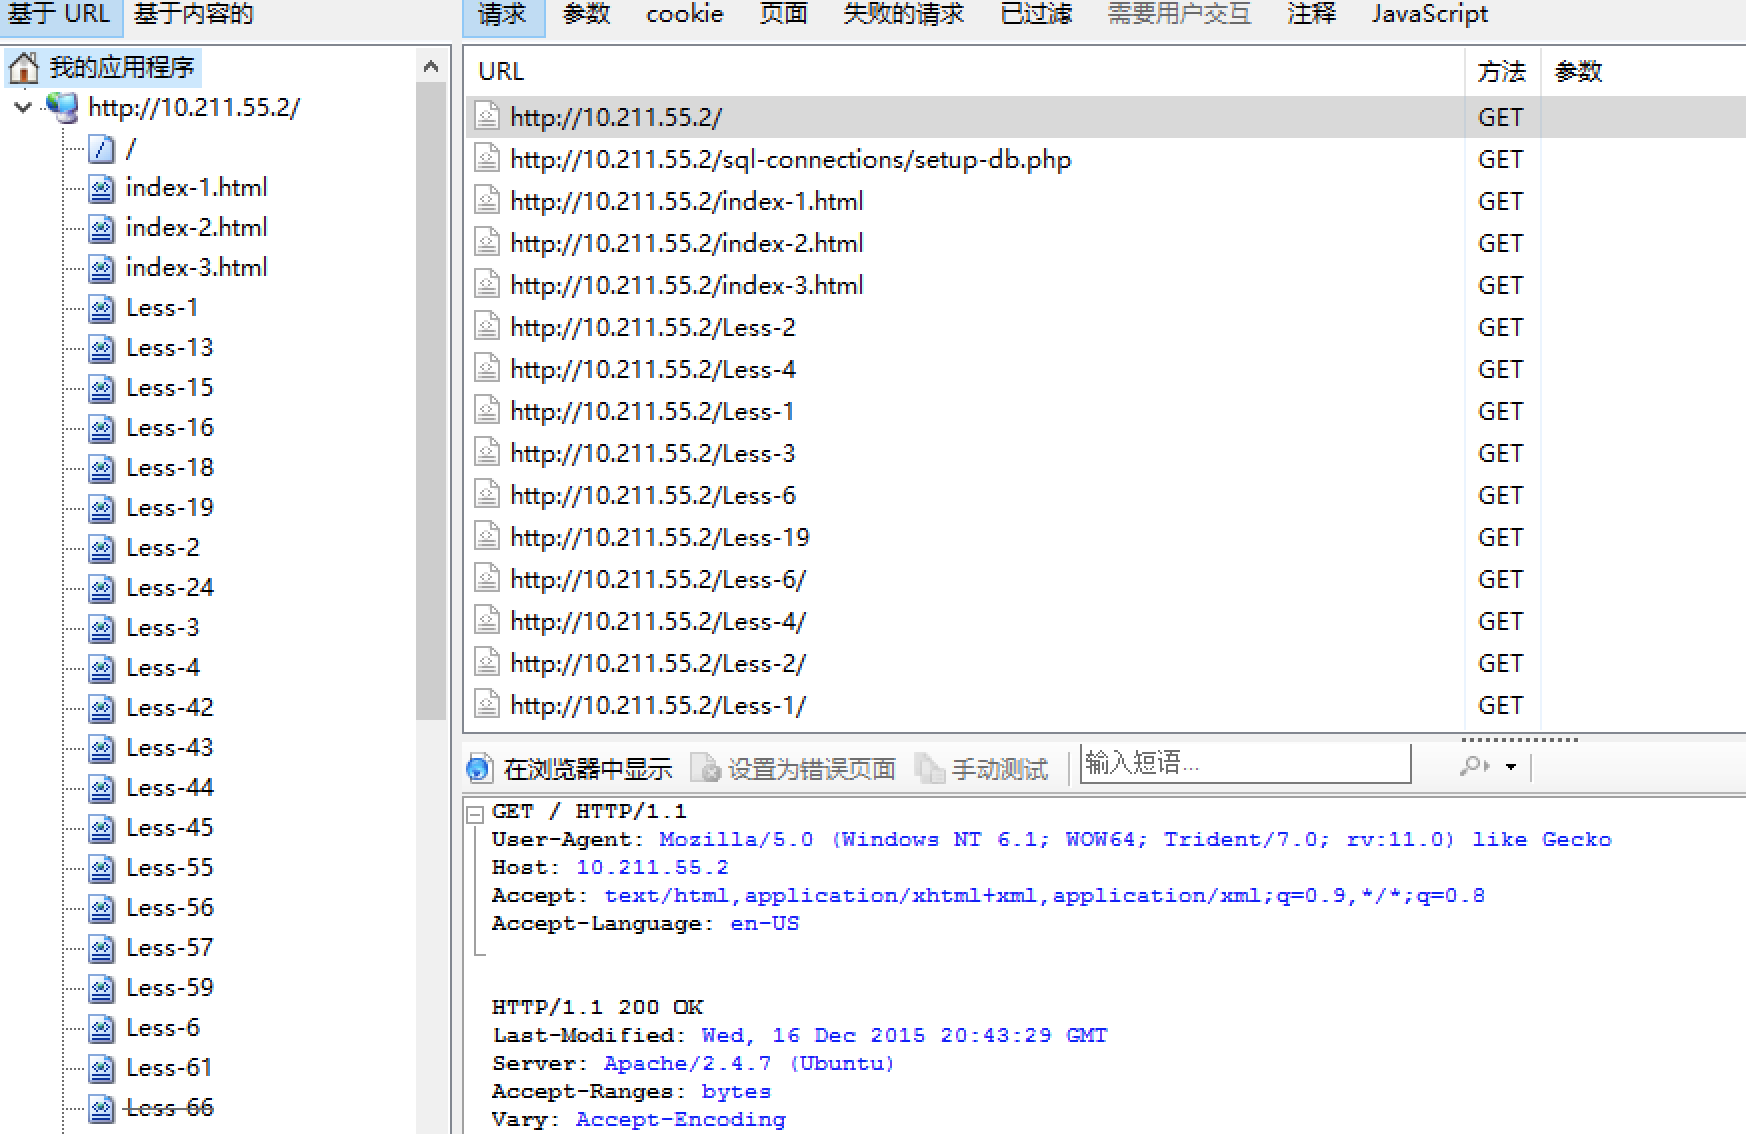
点击问题则会显示当前存在的问题
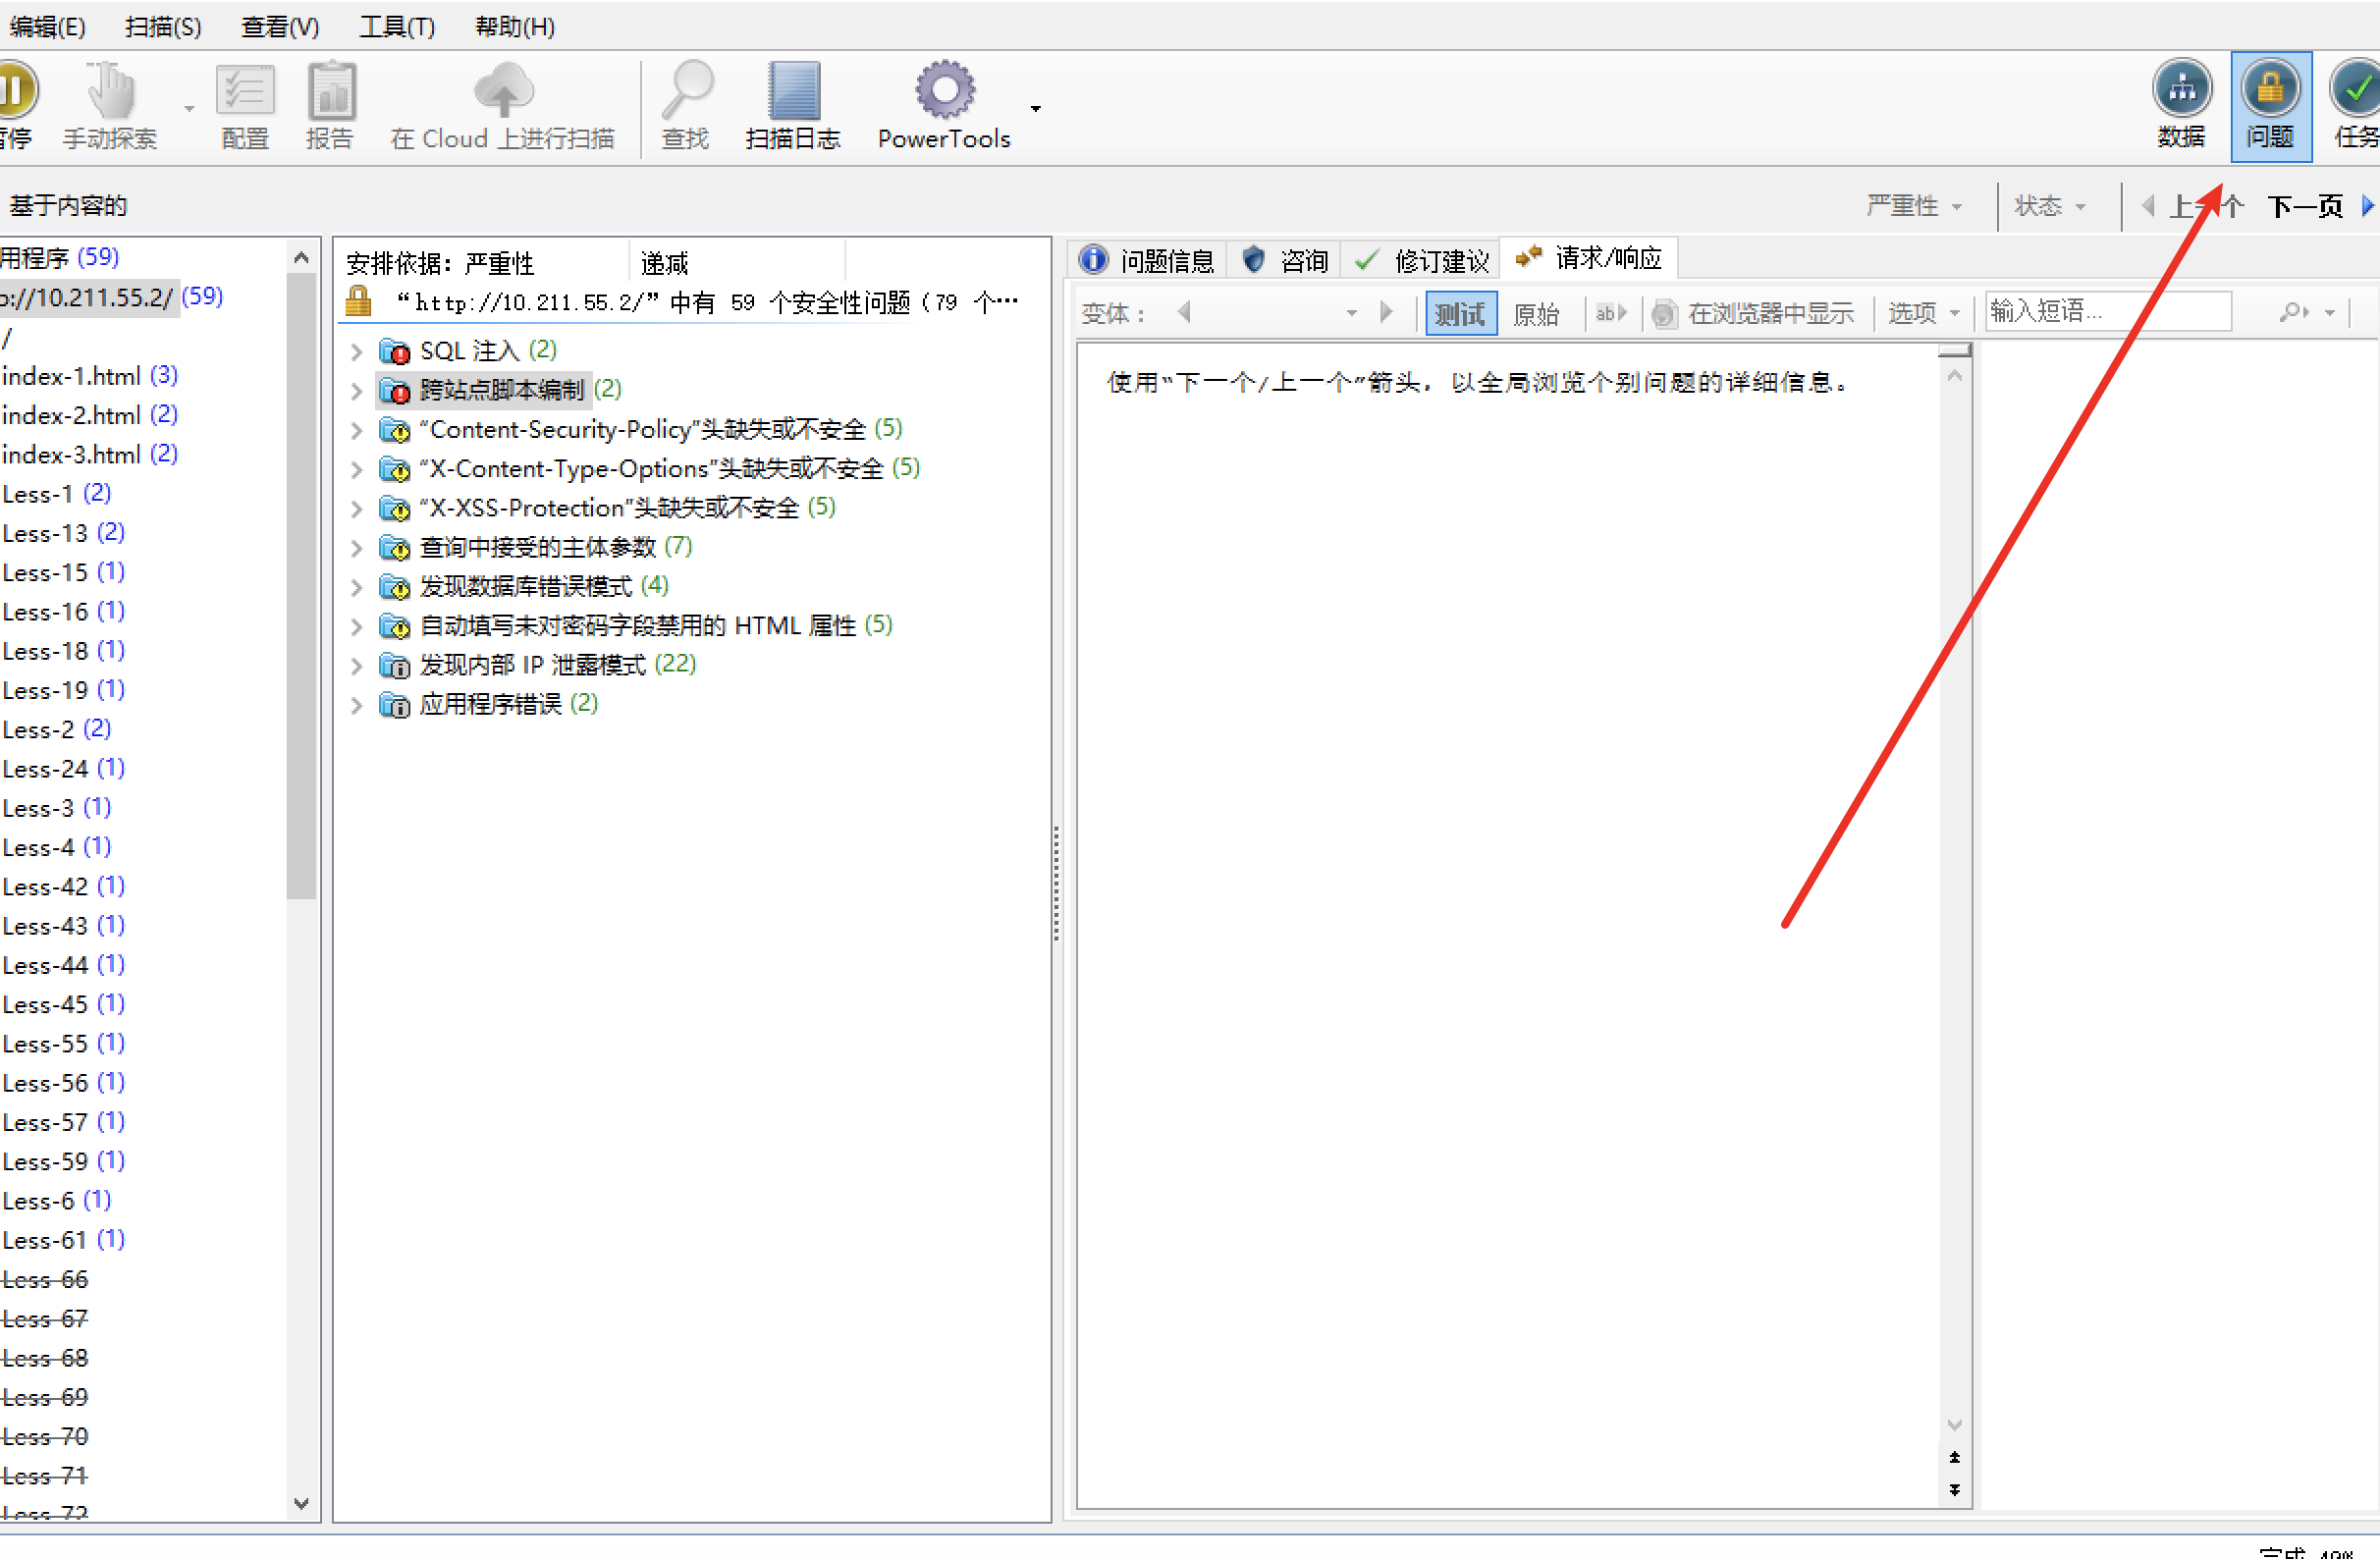
扫描完成之后将结果进行保存
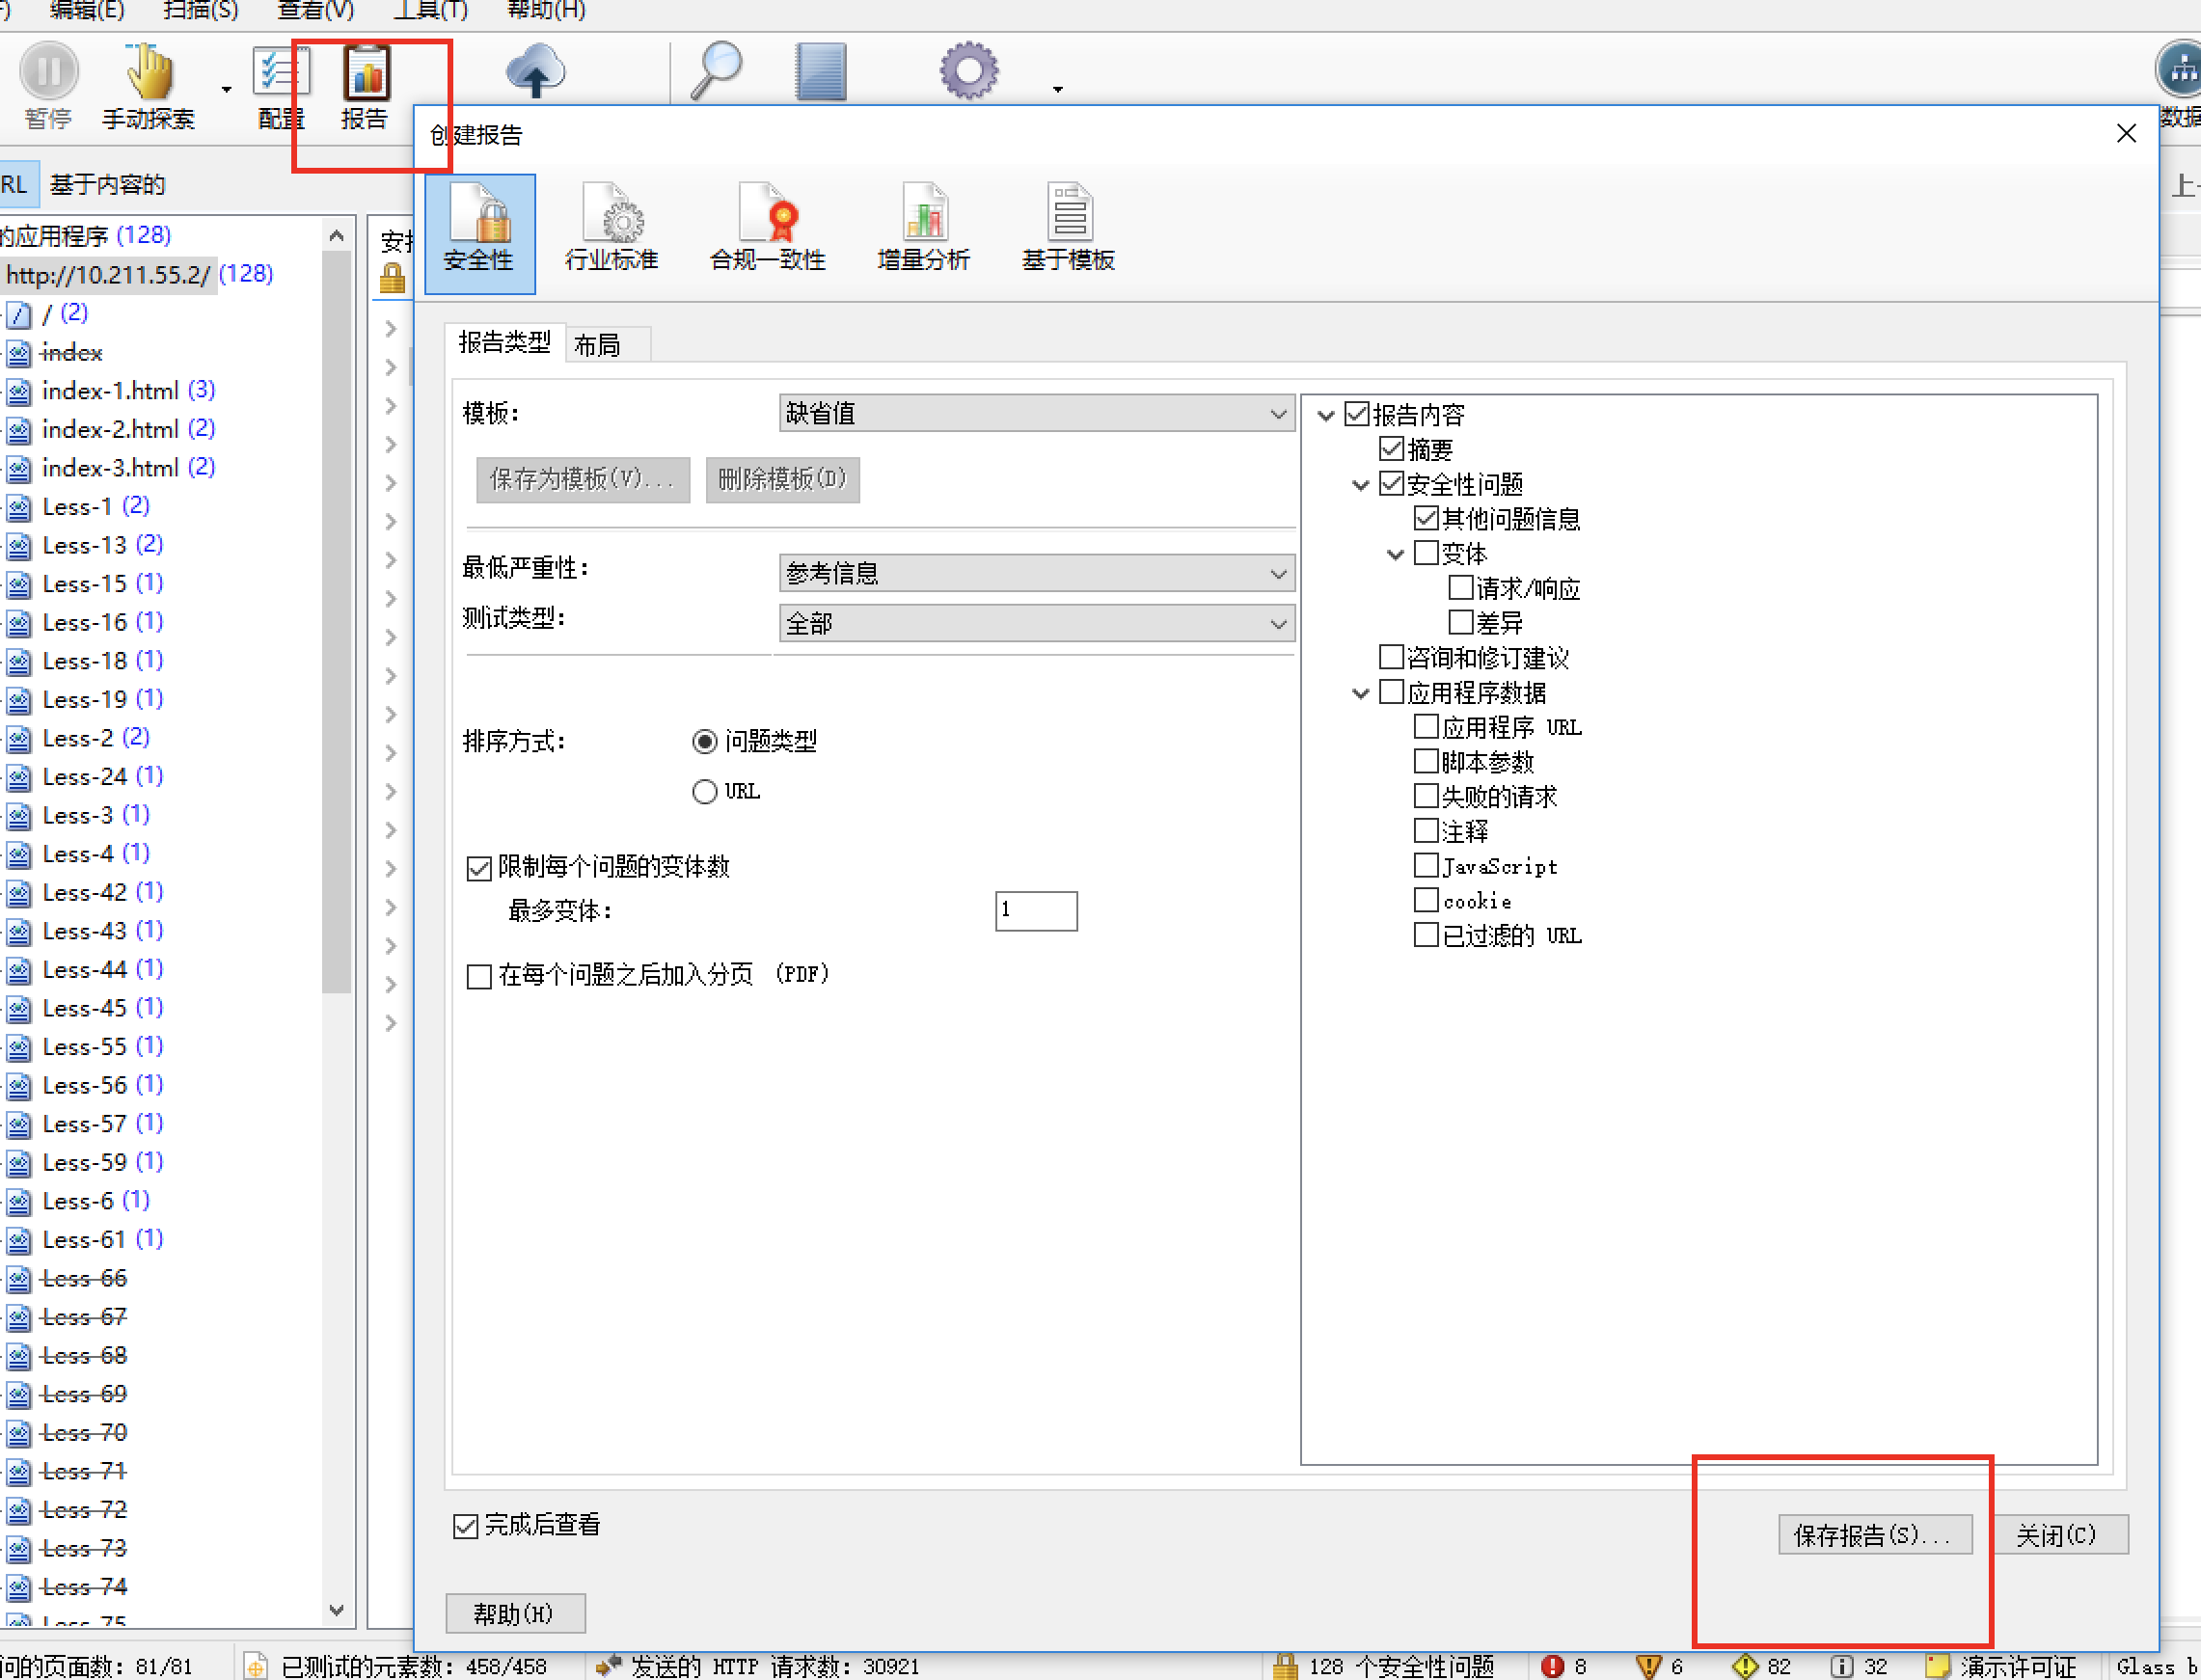
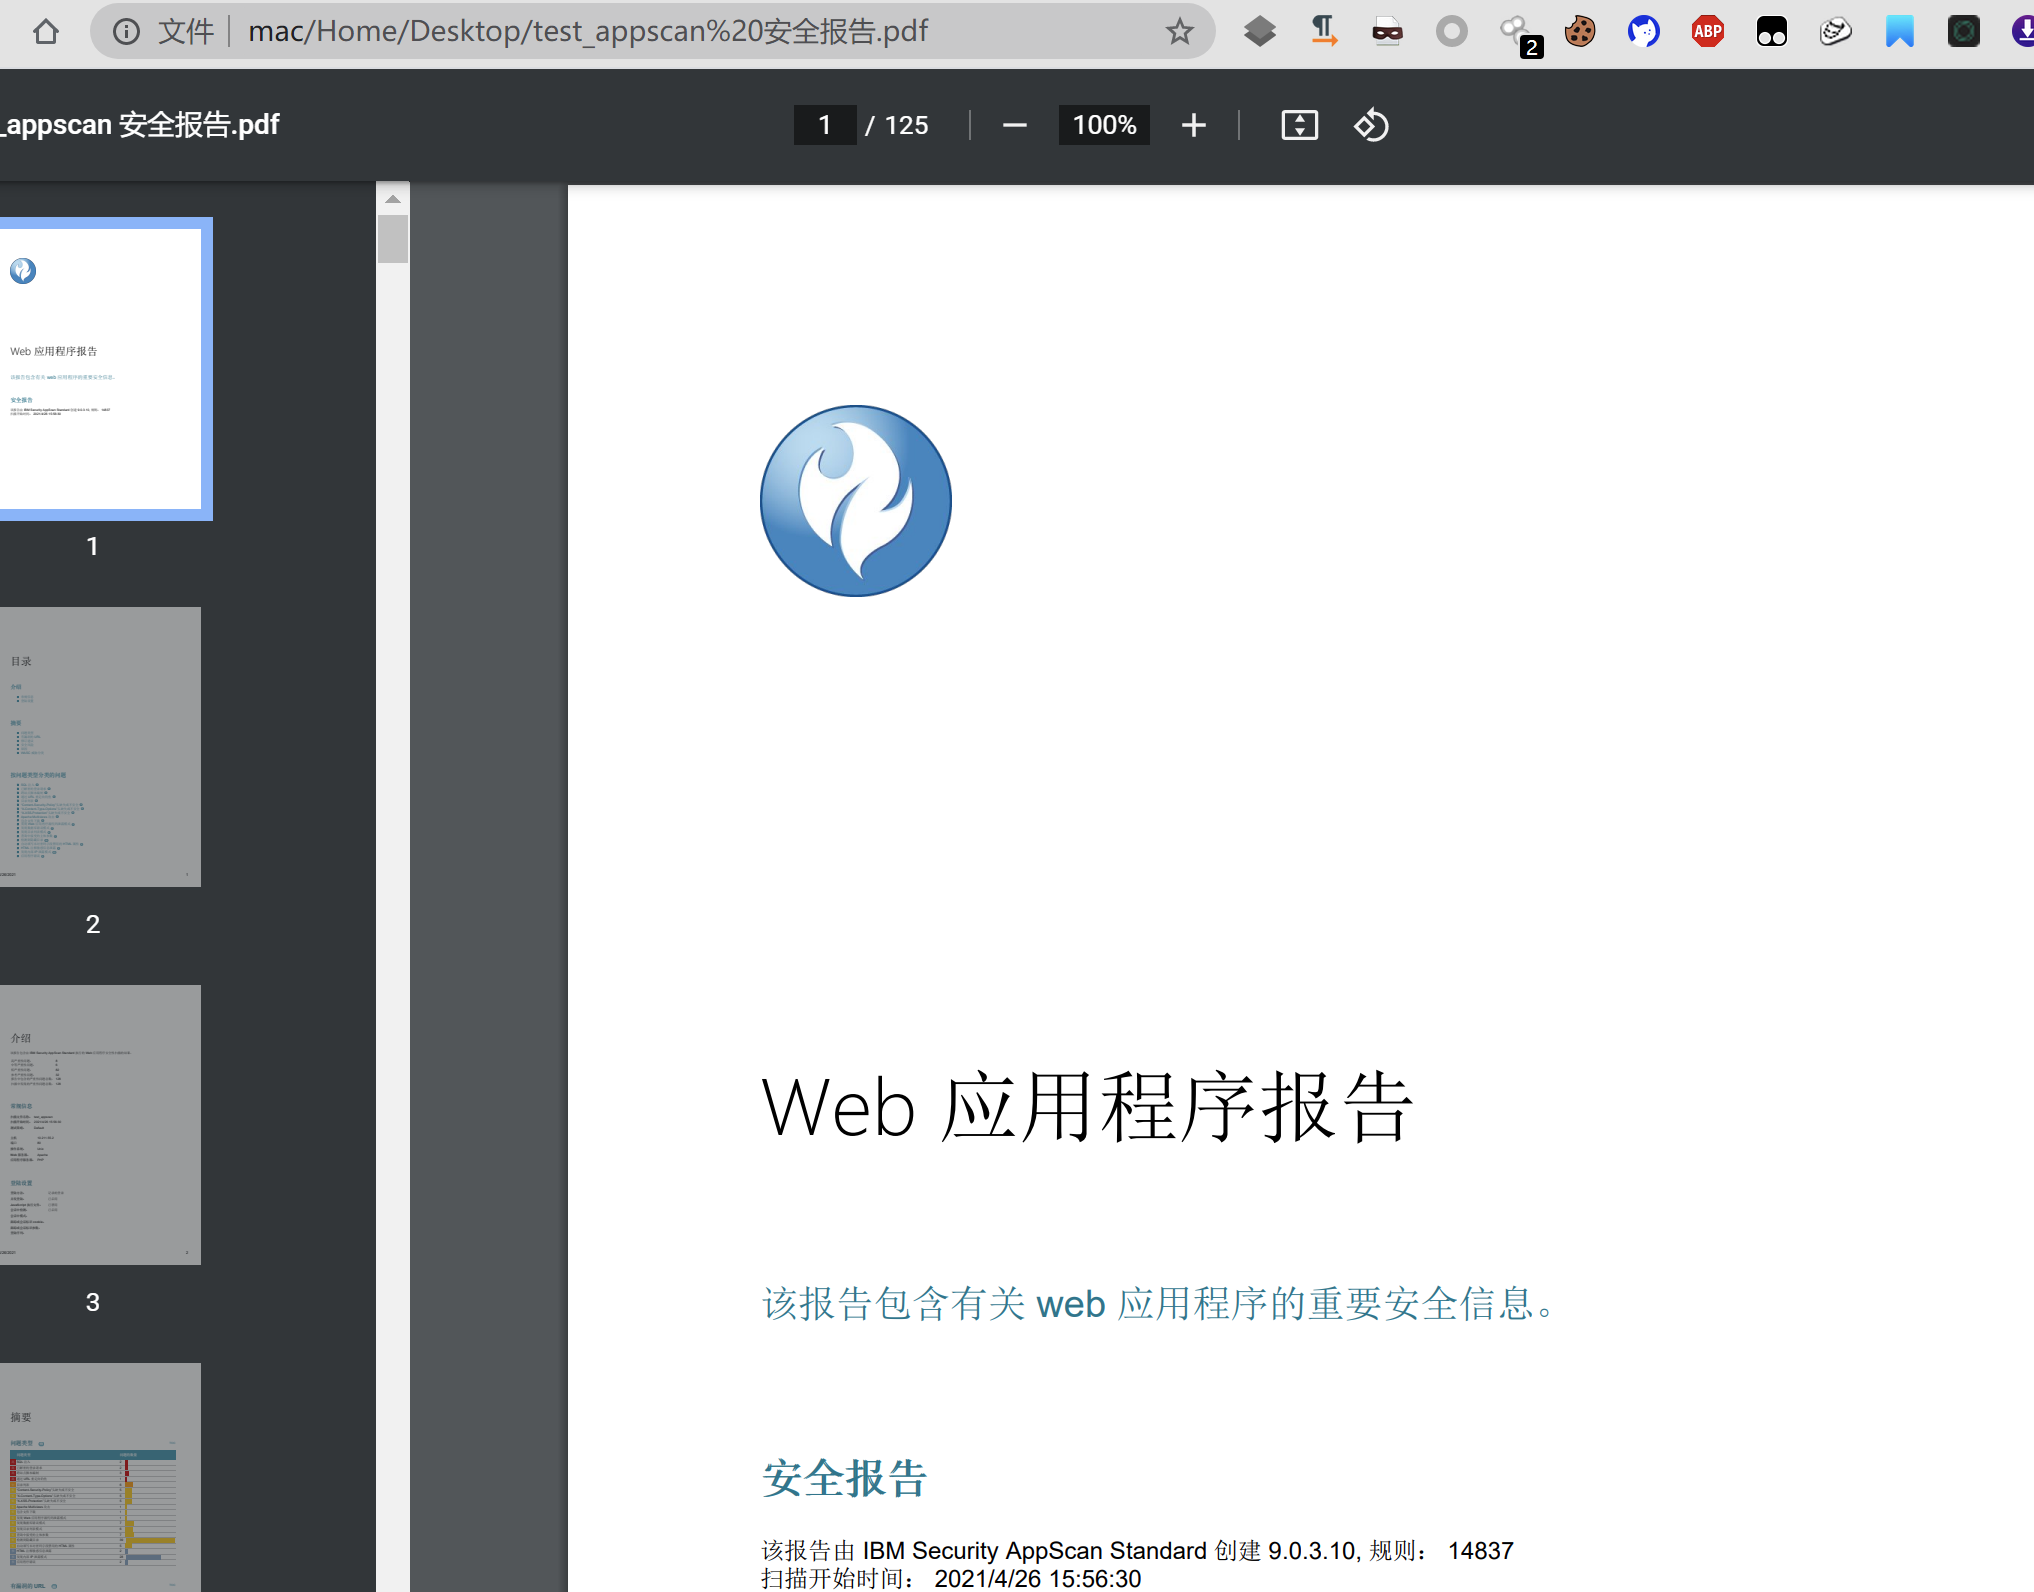
5. appscan 反制
在今年4月份的时候,由于chrome出现的V8引擎漏洞,这一漏洞出现导致了一列的攻击链:微信点击特定链接就中马,而其中在一公众号文章上看到了利该漏洞能够对appscan进行反制,但是我并没有复现成功该漏洞,而且其他人也没能复现成功。
反制(复现失败,真实性有待考证)
来源:testingpai