 柠檬班
web 安全测试工具——awvs
awvs全称Acunetix Web Vulnerability Scanner,主要用于扫描web应用程序上的安全问题,如SQL注入,XSS,目录遍历,文件包含,参数篡改,认证攻击,命令注入等,是一款网络漏洞扫描工具。
awvs全称Acunetix Web Vulnerability Scanner,主要用于扫描web应用程序上的安全问题,如SQL注入,XSS,目录遍历,文件包含,参数篡改,认证攻击,命令注入等,是一款网络漏洞扫描工具。

环境:ubuntu 16.04
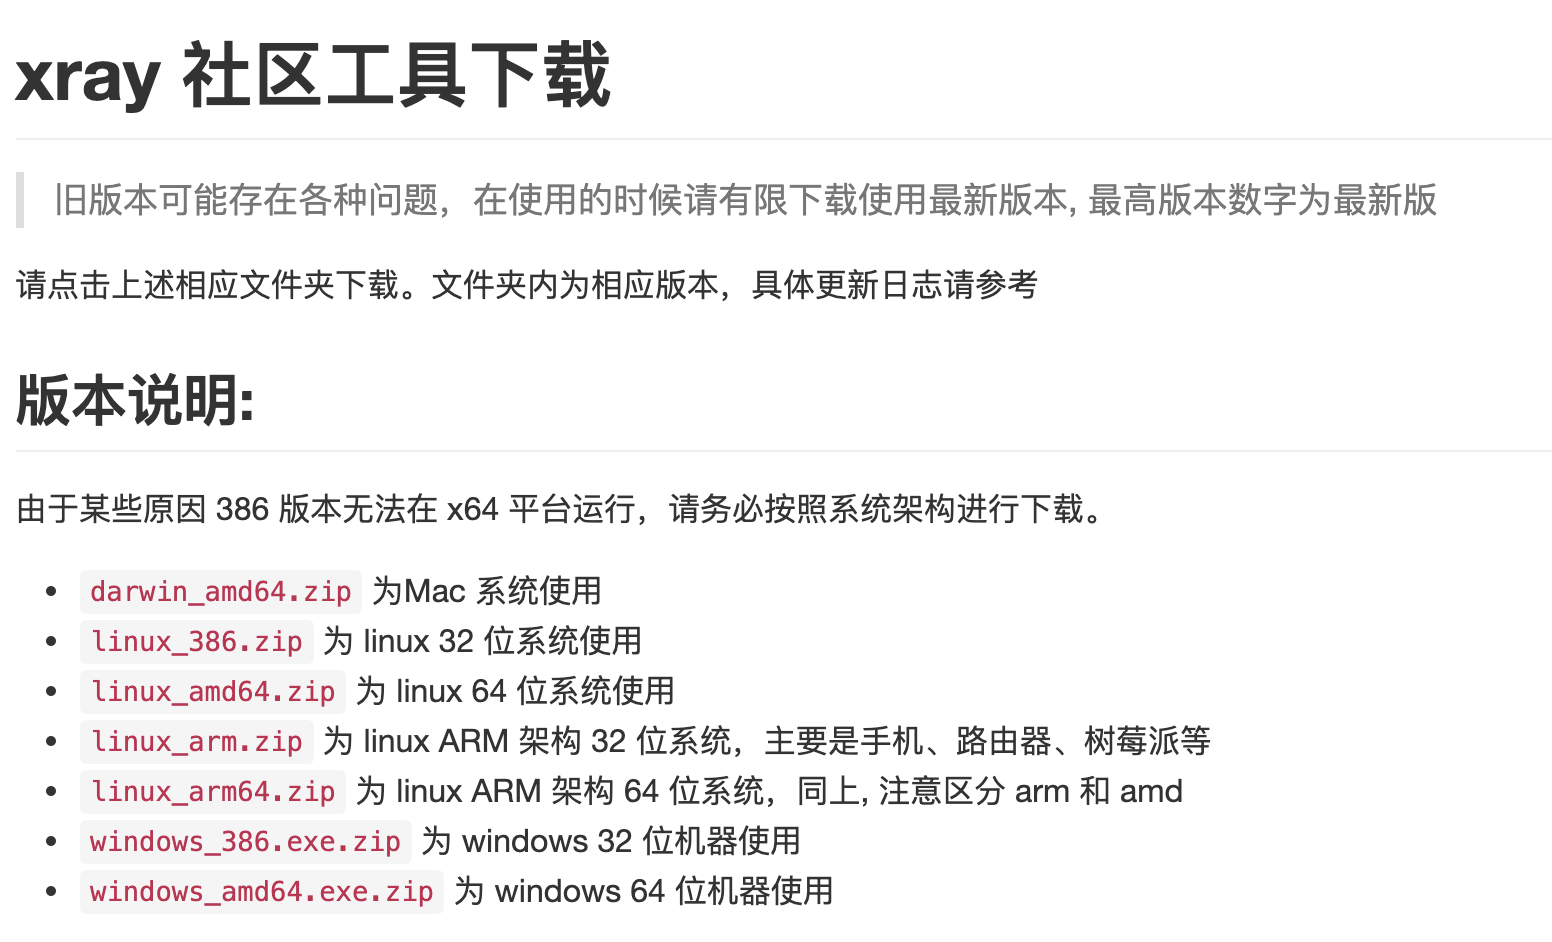
xray (https://github.com/chaitin/xray) 是从长亭洞鉴核心引擎中提取出的社区版漏洞扫描神器,支持主动、被动多种扫描方式,自备盲打平台、可以灵活定义 POC,功能丰富,调用简单,支持 Windows / m
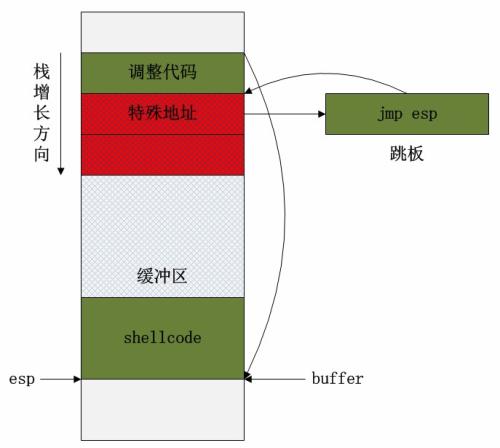
百度百科这样解释道:shellcode是一段用于利用软件漏洞而执行的代码,shellcode为16进制的机器码,因为经常让攻击者获得shell而得名。
支付漏洞一直以来都备受关注的漏洞,从最开始的简单逻辑支付漏洞到一些复杂的XXE支付漏洞等,支付漏洞的危害对于企业来说非常大。
命令执行漏洞是指服务器没有对执行的命令进行过滤,用户通过浏览器或其他辅助程序提交执行命令。
更新时间:2021.04.28
本文章仅做学习之用,请勿用于非法测试和攻击!!!
前几天的时候收到一批钓鱼邮件需要分析,打开一看就傻了眼,大概有几百封,而且基本上每一封都是钓鱼邮件,第一反应是很崩溃,这么多如何分析?但是客户那边又着急要,那只能先上了
近期想升级一下mac的pycharm,现在使用的是2018版本的,每次启动都巨慢,所以想找下比较新的版本。
可交换图像文件格式(英语:Exchangeable image file format,官方简称Exif),是专门为数码相机的照片设定的,可以记录数码照片的属性信息和拍摄数据。
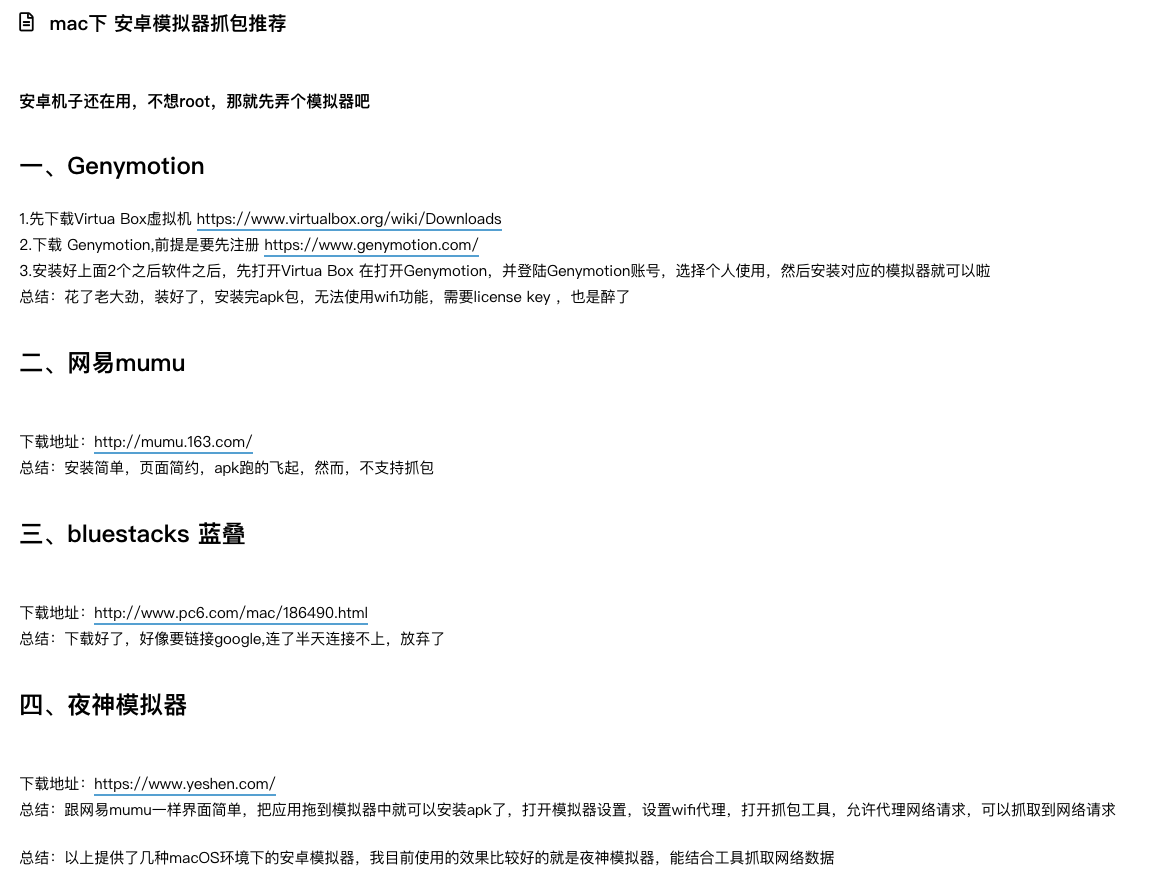
最初从windows系统换到Macos大概近一年了,首先是用不惯,慢慢习惯之后,开始着手配置Macos下的渗透工具,于是乎发现了诸多个坑,而最近的一个坑便是Mac下安卓抓包的方法。我真的是查了巨久的资料,请教了很多很多的人。。。